 0498 70 98 60
Compte administrateur WordPress piraté : refermer les accès et protéger vos données
Un utilisateur au nom anodin doté du rôle Administrateur, un mot de passe soudain refusé, une extension que personne n’a commandée : un compte administrateur WordPress piraté remet à l’attaquant toutes les clés du site. Il peut publier, rediriger vos visiteurs, installer du code et consulter les données de vos clients.
L’agence Référenceur aide les entreprises, professions libérales et ASBL de Belgique à reprendre le contrôle de leurs accès WordPress : inventaire des comptes, révocation méthodique, double authentification et nouvelle répartition des rôles, le tout en visioconférence. Ce guide donne l’ordre des opérations et les pièges à éviter.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse gratuite avec notre outil ci-dessous.
Compte administrateur WordPress piraté : repérer l’intrus
Le signal le plus net est un administrateur inconnu, souvent nommé de façon banale ou presque identique à un collaborateur réel. Les courriels de réinitialisation que vous n’avez pas demandés, les extensions ajoutées et les articles publiés au milieu de la nuit doivent aussi vous alerter.
D’autres indices sont plus discrets : votre adresse e-mail remplacée dans votre profil, l’adresse du site modifiée dans les réglages, des redirections vers des sites inconnus ou un serveur qui se met à expédier du spam. Notez chaque anomalie avec sa date, car ces observations guideront le nettoyage.
Le compte pirate est un symptôme, rarement la cause. L’attaquant a pu deviner un mot de passe, réutiliser des identifiants volés sur un autre service ou exploiter une extension vulnérable pour se créer lui-même un accès : il faut donc fermer les portes et trouver la faille.
Reprendre la main en six gestes ordonnés
Effacer d’emblée le compte suspect est tentant, mais ce réflexe détruit des indices et laisse souvent d’autres accès ouverts. Suivez plutôt cette séquence :
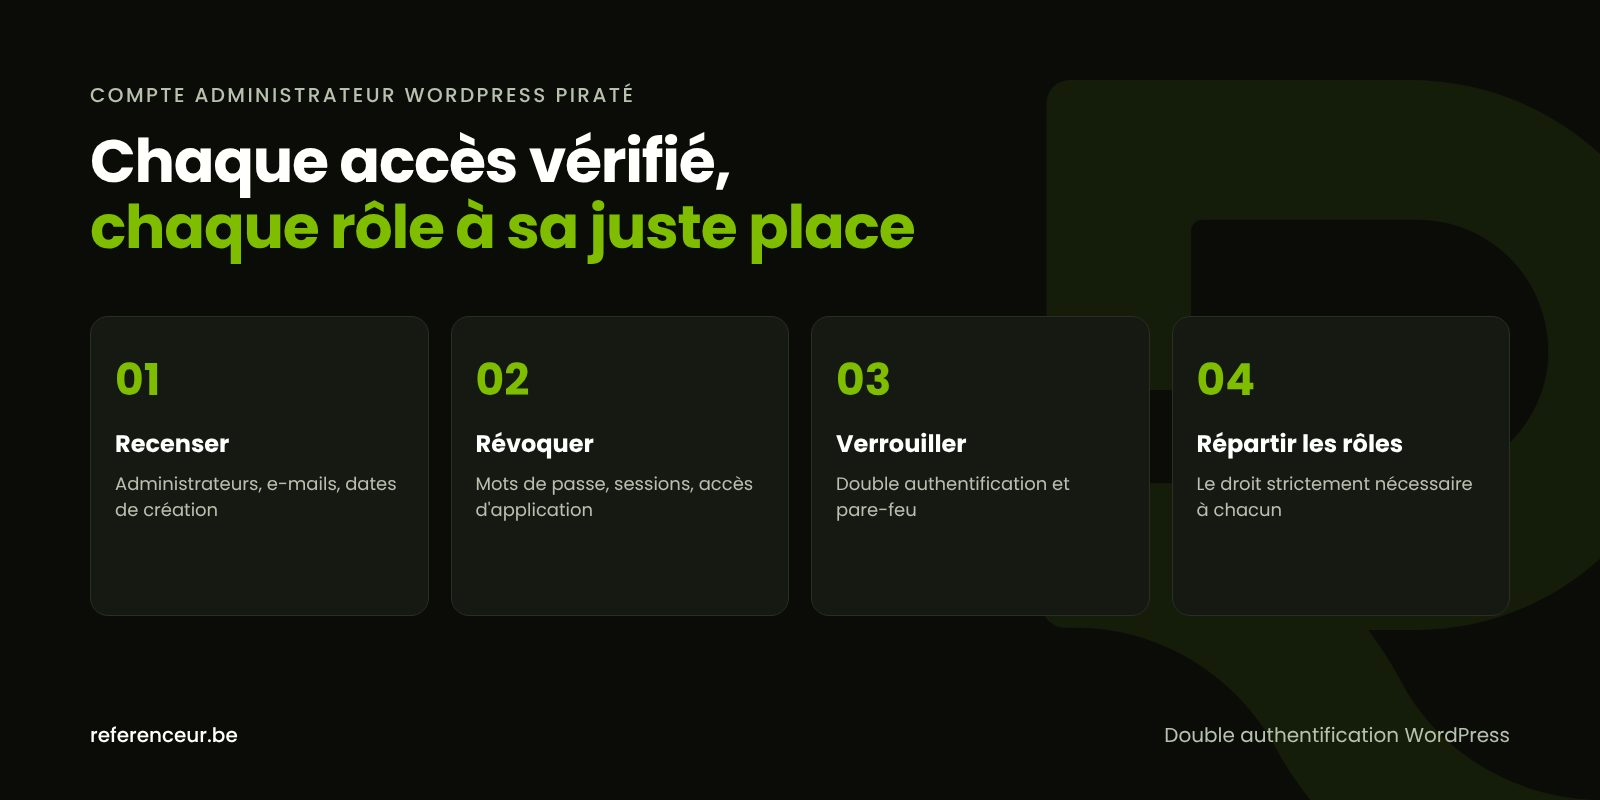
- Figer les preuves : copie des fichiers et de la base, journaux du serveur, captures de la liste des utilisateurs.
- Recenser les administrateurs avec leur adresse e-mail et leur date de création, puis isoler les comptes illégitimes.
- Réinitialiser tous les mots de passe administrateurs, pas seulement celui du compte visé.
- Couper les sessions ouvertes et les mots de passe d’application, puis renouveler les clés de sécurité.
- Changer les accès techniques : hébergement, SFTP, base de données, boîte mail liée au site.
- Supprimer les intrus en réattribuant leurs contenus, puis rechercher la faille d’origine.
Avec un accès SSH, WP-CLI exécute ces étapes en quelques commandes documentées. La dernière régénère les clés de sécurité de wp-config.php : tout le monde est déconnecté et doit se reconnecter.
wp user list --role=administrator --fields=ID,user_login,user_email,user_registered
wp user reset-password $(wp user list --format=ids --role=administrator)
wp user list --field=ID | xargs -n 1 wp user session destroy --all
wp user application-password delete 123 --all
wp config shuffle-salts
Remplacez 123 par l’identifiant de chaque compte concerné. Les mots de passe d’application, introduits avec WordPress 5.6, permettent à un service externe de se connecter sans le mot de passe principal : un attaquant peut en créer un pour conserver un accès discret.
Contrôlez enfin les fichiers : un compte pirate s’accompagne souvent d’une porte dérobée capable de recréer l’administrateur après sa suppression. S’il réapparaît, suivez notre guide pour nettoyer un malware WordPress avant toute autre mesure.
Force brute, xmlrpc.php et mots de passe recyclés
Les attaques par force brute essaient des milliers de combinaisons sur wp-login.php et xmlrpc.php. La documentation officielle de WordPress consacrée aux attaques par force brute souligne que xmlrpc.php est souvent ciblé, notamment par la méthode system.multicall, qui enchaîne plusieurs essais dans une seule requête.
Si aucune application ni intégration ne s’en sert, désactivez xmlrpc.php ; sinon, filtrez-le par pare-feu avec une limitation de débit stricte. Cette limitation est plus efficace au niveau du serveur ou d’un pare-feu applicatif qu’à l’intérieur de WordPress, qui consomme des ressources à chaque tentative.
Déplacer la page de connexion réduit le bruit, sans constituer une défense suffisante. Bannissez aussi l’identifiant « admin » et les mots de passe réutilisés : l’OWASP range d’ailleurs les défaillances d’authentification parmi les dix risques de son Top 10 2025.
Double authentification WordPress et rôles ajustés
WordPress n’intègre pas de double authentification dans son cœur : elle s’ajoute par une extension fiable ou par votre fournisseur d’identité. La documentation officielle recommande de l’activer pour les administrateurs et les utilisateurs privilégiés, avec une application d’authentification ou une clé matérielle.
La double authentification WordPress neutralise la plupart des mots de passe volés, mais elle ne protège pas d’une faille d’extension. Elle s’accompagne donc des mises à jour et du principe du moindre privilège : chaque personne reçoit le rôle strictement nécessaire. Voici une répartition type :
| Personne | Rôle WordPress | Garde-fou |
|---|---|---|
| Gérant ou responsable du site | Administrateur, compte nominatif | Deux administrateurs au plus, double authentification imposée |
| Agence web en mission | Administrateur temporaire | Compte au nom du prestataire, supprimé en fin de mission |
| Chargée de communication | Éditeur | Gère tous les contenus sans toucher aux extensions |
| Traducteur indépendant pour les versions NL et DE | Auteur | Publie ses propres textes, rien d’autre |
| Bénévole d’ASBL ou stagiaire | Contributeur | Ne publie rien sans validation |
| Responsable de la boutique WooCommerce | Gestionnaire de boutique | Commandes et produits, pas les réglages du site |
Notre guide de durcissement de la sécurité WordPress présente aussi la constante DISALLOW_FILE_EDIT, qui empêche un administrateur compromis de modifier le code depuis le tableau de bord.
Accès oubliés : anciennes agences, stagiaires et comptes partagés
L’agence qui a lancé le site il y a des années, un freelance ponctuel, un stagiaire reparti : les accès des anciens intervenants survivent souvent à leur mission. Élargissez l’inventaire au-delà de WordPress : hébergement, comptes SFTP, clés SSH, utilisateurs de la base de données, zone DNS de votre domaine en .be et propriétaires de la Search Console.
Les comptes Google Analytics et Search Console méritent la même attention, car ils restent souvent au nom d’un ancien prestataire ; notre équipe web analytics peut vous aider à en reprendre la propriété. Un identifiant partagé du type « webmaster » est à proscrire : exigez des comptes nominatifs, supprimés à la fin de chaque mandat.
Données exposées : APD, CCB et police
Un attaquant administrateur peut détourner la messagerie du site : si vos clients reçoivent des courriels étranges, lisez notre guide sur un WordPress qui envoie du spam. Ne restaurez qu’une sauvegarde dont la propreté est vérifiée, puis appliquez sans délai les mises à jour.
Si des données de clients ou de membres ont pu être consultées, le RGPD impose de notifier la violation à l’Autorité de protection des données (APD) dans les 72 heures après en avoir pris connaissance, sauf absence de risque pour les personnes, et de les informer si le risque est élevé. Notre page sur la fuite de données d’un site WordPress et le RGPD renvoie aux sources officielles.
Vous pouvez aussi signaler l’incident au Centre pour la Cybersécurité Belgique (CCB) via son point de signalement sur ccb.belgium.be, et déposer plainte auprès de la police locale. Pour toute question juridique, adressez-vous à l’APD ou à un juriste.
Reprendre les accès en visioconférence
La reprise d’un compte administrateur WordPress piraté se prête parfaitement au travail à distance : en partage d’écran, c’est vous qui tapez les nouveaux mots de passe, et nous vous guidons pas à pas. Aucun secret ne circule par courriel.
Après un atelier de cadrage, nous dressons ensemble la carte des accès, puis une formation enregistrée montre à votre équipe comment activer la double authentification et gérer les rôles. Référenceur n’a pas de bureau à Charleroi, à Louvain-la-Neuve ou à Bruxelles, et un point mensuel suffit à garder la liste des comptes propre.
Retrouvez la démarche d’ensemble dans notre guide de sécurité WordPress et la prise en charge complète sur notre page site WordPress piraté.
Compte administrateur WordPress piraté : vos questions
Je ne peux plus me connecter : par où commencer ?
Essayez le lien « Mot de passe oublié » ; si votre adresse e-mail a été remplacée, il restera sans effet. Votre hébergeur peut alors vous ouvrir un accès SSH ou à la base de données pour réinitialiser le mot de passe, par exemple avec WP-CLI. Une fois connecté, traitez le compte administrateur WordPress piraté comme le signe d’une intrusion plus large.
Supprimer l’administrateur inconnu suffit-il ?
Non. La suppression ne referme ni la faille qui a permis sa création, ni les portes dérobées capables de le recréer. Conservez d’abord les preuves, changez tous les mots de passe, coupez les sessions et les mots de passe d’application, puis analysez les fichiers. Réattribuez ses contenus lors de la suppression pour pouvoir les examiner ensuite.
La double authentification WordPress complique-t-elle le travail quotidien ?
Très peu. Après le mot de passe, il suffit de saisir un code dans une application d’authentification ou de toucher une clé matérielle, et beaucoup de solutions mémorisent un appareil de confiance. Conservez des codes de secours en lieu sûr : la double authentification WordPress ne doit pas vous enfermer dehors.
Faut-il couper complètement xmlrpc.php ?
Si aucun service ne l’utilise, oui : c’est une cible fréquente des attaques par force brute. Certaines applications mobiles ou intégrations en ont encore besoin ; la documentation WordPress conseille alors de le filtrer par pare-feu et de limiter fortement les requêtes. Testez toujours le blocage sur une copie avant la production.
Combien d’administrateurs pour une PME ou une ASBL ?
Le moins possible : un ou deux comptes nominatifs pour la structure, plus un compte temporaire pour le prestataire en mission. Les autres personnes, salariés comme bénévoles, travaillent avec les rôles Éditeur, Auteur, Contributeur ou Gestionnaire de boutique. Chaque compte administrateur supplémentaire est une cible de plus à protéger.
Notre ancienne agence garde-t-elle des accès ?
Probablement, si personne ne les a retirés. Supprimez ses comptes WordPress en réattribuant les contenus, changez les mots de passe d’hébergement, de SFTP et de base de données qu’elle connaissait, puis vérifiez la Search Console, les DNS et la messagerie. Un accès oublié peut être dérobé chez l’ancien prestataire et rouvrir un compte administrateur WordPress piraté.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité gratuite de votre site WordPress :
Un administrateur inconnu s’est invité sur votre site ? Réservez un appel visio de 20 minutes : nous passons vos accès en revue avec vous, classons les actions par priorité et vous laissons un plan écrit pour verrouiller votre site WordPress.