 0498 70 98 60
Site signalé dangereux Google : lever l’alerte et rassurer vos clients
Des clients de Namur ou de Gand vous écrivent que « le site affiche une alerte », et votre page d’accueil se cache derrière un écran rouge : un site signalé dangereux Google voit fuir ses visiteurs dès les premières heures. Avant d’effacer des fichiers au hasard, prenez le temps d’un diagnostic ordonné : c’est lui qui raccourcit la sortie de crise.
L’agence Référenceur épaule les commerces, PME et ASBL de Belgique dont le site WordPress a été mis à l’index, de la lecture de la Search Console jusqu’à la demande de réexamen, sans jamais vous demander de céder vos identifiants. Ce guide détaille chaque étape, et une analyse gratuite de sécurité est proposée sur cette page pour un premier contrôle.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse gratuite avec notre outil ci-dessous.
Site signalé dangereux Google : ce que cache l’écran rouge
L’avertissement provient de Google Safe Browsing, un service qui, selon Google, aide à protéger plus de cinq milliards d’appareils chaque jour. Chrome et d’autres navigateurs s’en servent : le blocage atteint donc vos visiteurs bien au-delà des résultats de recherche.
Dans le rapport « Problèmes de sécurité » de la Search Console, Google range les incidents en trois familles : le contenu piraté, placé sur le site sans votre autorisation, les logiciels malveillants ou indésirables, et l’ingénierie sociale, qui pousse le visiteur vers une action dangereuse. Sur WordPress, partez du principe qu’une compromission existe tant que l’analyse ne prouve pas le contraire.
Les dégâts débordent vite : des antivirus et filtres d’entreprise tiennent leurs propres listes de réputation, vos courriels risquent d’atterrir en indésirables et certains hébergeurs suspendent le compte. Sur un site multilingue, contrôlez toutes les langues.
Poser le diagnostic avant de toucher au site
Commencez par l’outil d’état des sites du rapport de transparence de Google : il indique si le domaine héberge actuellement du contenu jugé dangereux. Ouvrez ensuite la Search Console, rubrique « Problèmes de sécurité », pour connaître la catégorie exacte et quelques exemples d’URL.
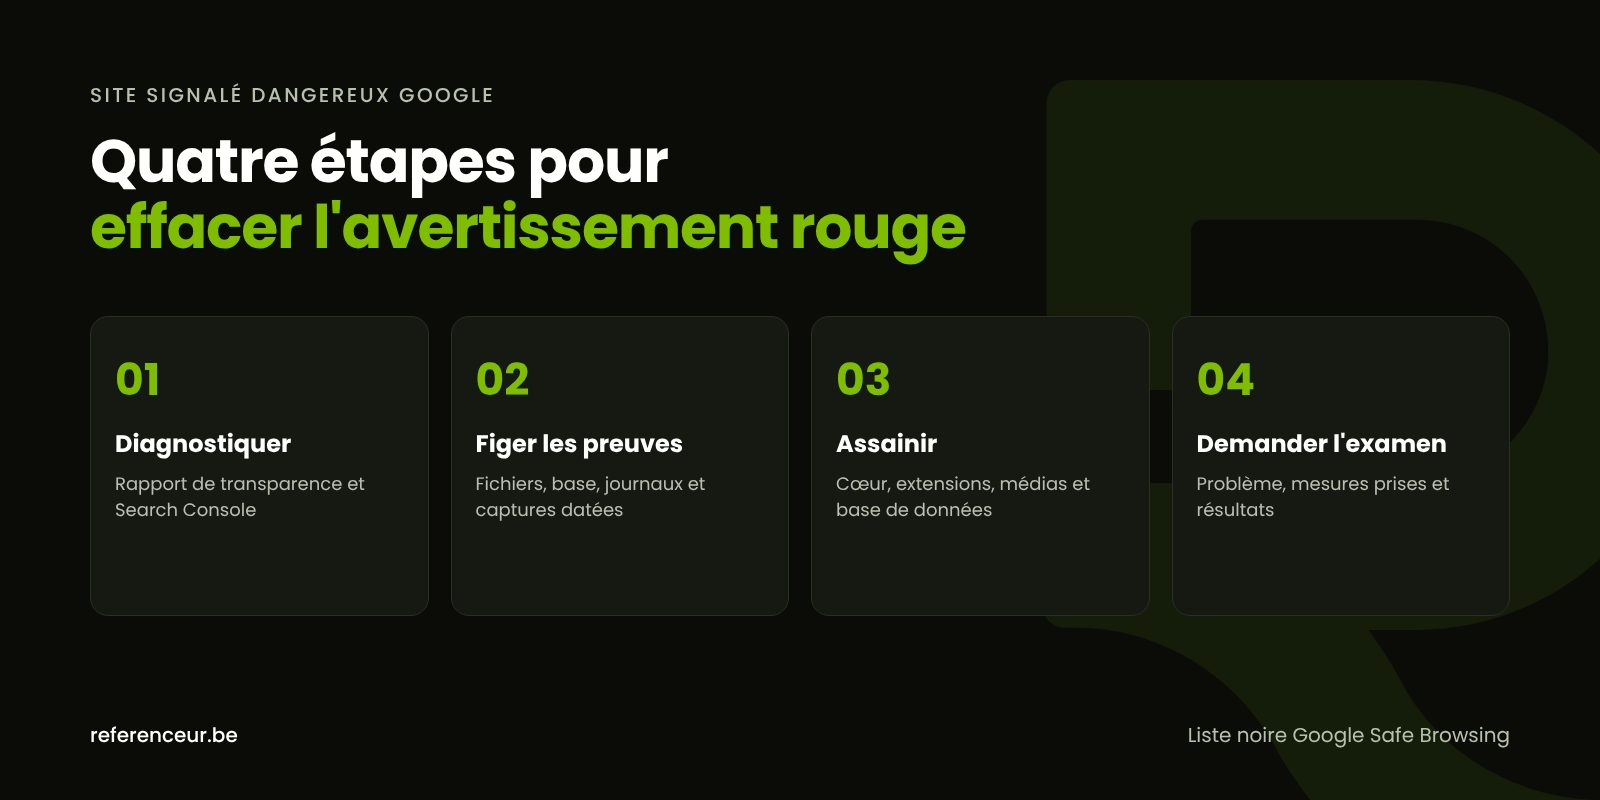
Google précise que cette liste d’exemples n’est pas nécessairement exhaustive : c’est tout le site qu’il faut corriger, pas seulement les pages citées. Validez la propriété sans attendre : le réexamen passera par elle.
Avant la moindre modification, figez les preuves : copie des fichiers et de la base de données, journaux d’accès, captures datées de l’alerte. Cette copie sert à comprendre l’intrusion, jamais à restaurer le site.
Prévenez aussi votre hébergeur, qu’il soit installé en Belgique ou ailleurs dans l’Union européenne. Demandez-lui ses journaux d’accès, ses détections et, si le compte est suspendu, un accès restreint pour nettoyer.
Remettre WordPress au propre, de la racine aux médias
Google le rappelle : une correction partielle ne lève pas l’avertissement. Voici l’ordre que nous appliquons pour éviter de réinfecter le site en cours de route :
- Fermer la porte : page de maintenance ou protection par mot de passe pendant l’intervention.
- Contrôler l’intégrité : comparer le cœur et les extensions du répertoire officiel à leurs sommes de contrôle.
- Traquer les ajouts : scripts PHP parmi les médias, tâches planifiées inconnues, administrateurs fantômes.
- Repartir de sources saines : cœur, thème et extensions retéléchargés chez leur éditeur officiel.
- Examiner la base : scripts injectés dans les contenus, options et adresse du site modifiées.
- Renouveler les secrets : mots de passe WordPress, SFTP, base de données, hébergement, puis clés de sécurité.
Avec un accès SSH, WP-CLI accélère ces contrôles sans rien modifier : écarts avec les fichiers officiels, administrateurs, tâches planifiées et fichiers PHP cachés dans les médias.
wp core verify-checksums
wp plugin verify-checksums --all
wp user list --role=administrator
wp cron event list
find wp-content/uploads -name "*.php"
Une extension premium n’apparaît pas dans les sommes de contrôle de WordPress.org : réinstallez-la depuis le site de son éditeur. Écartez toute copie « nulled », qui ne reçoit aucun correctif et embarque souvent du code ajouté.
Selon le scénario, vous découvrirez des redirections malveillantes réservées aux visiteurs mobiles, des pages de spam visibles seulement dans Google ou une porte dérobée silencieuse. Notre méthode pour nettoyer un malware WordPress traite chacun de ces cas.
Réexamen : sortir de la liste noire Google Safe Browsing
Une fois le site propre et accessible à Googlebot, envoyez la demande d’examen depuis le rapport Problèmes de sécurité. Google attend trois éléments : la description précise du problème, les mesures prises et les résultats obtenus.
Restez factuel : fichiers supprimés, extension remplacée, mots de passe changés. Une demande envoyée alors que le problème persiste ralentit les examens suivants, et Google demande de ne pas en renvoyer tant que la précédente n’est pas tranchée.
D’après la documentation de Google, comptez environ un jour pour l’hameçonnage, quelques jours pour un logiciel malveillant et plusieurs semaines pour un piratage avec spam. Si le site est jugé sain, les avertissements des navigateurs et des résultats disparaissent dans les 72 heures.
Quitter la liste noire Google Safe Browsing ne règle pas tout : plusieurs éditeurs d’antivirus tiennent leurs propres bases et proposent un formulaire de signalement de faux positif. Soumettez-le après la décision de Google, avec le résumé de vos corrections.
Safeonweb, CCB et APD : les réflexes en Belgique
Le Centre pour la Cybersécurité Belgique (CCB) reçoit chaque jour des milliers de messages suspects que le public transfère à suspect@safeonweb.be, l’adresse de son initiative Safeonweb. Les adresses web qu’ils contiennent sont aussi transmises à Google Safe Browsing et à Microsoft SmartScreen : un hameçonnage qui renvoie vers une page piratée de votre site peut donc nourrir l’alerte.
Le CCB a également conçu, avec les fournisseurs d’accès Belnet, Proximus, Telenet et Orange, le Belgium Anti-Phishing Shield (BAPS), qui redirige vers une page de mise en garde l’internaute qui clique sur un domaine jugé entièrement malveillant.
Si l’attaque est grave ou toujours en cours, signalez-la au point de signalement d’incident du CCB sur ccb.belgium.be et déposez plainte auprès de la police locale. Les entités désignées par la loi belge transposant la directive NIS2 ont, elles, des obligations de notification spécifiques auprès du CCB.
Si des formulaires, des comptes clients ou des commandes ont pu être exposés, le RGPD (art. 33) impose de notifier la violation à l’Autorité de protection des données (APD) dans les 72 heures après en avoir pris connaissance, sauf si elle ne présente pas de risque pour les droits et libertés des personnes, et de la documenter en interne. Notre page sur la fuite de données d’un site WordPress renvoie aux sources officielles ; pour votre cas précis, interrogez l’APD ou un juriste.
Verrouiller le site pour éviter la rechute
Inutile de lever l’alerte si la faille reste ouverte : ce tableau répartit le travail entre votre équipe et vos prestataires :
| Chantier | À faire en interne | À exiger du prestataire ou de l’hébergeur |
|---|---|---|
| Accès | Supprimer les comptes inutiles, activer la double authentification | Limiter les tentatives sur wp-login.php et xmlrpc.php |
| Composants | Mettre à jour cœur, thème et extensions, retirer l’inutilisé | Tester chaque mise à jour sur une copie de préproduction |
| Serveur | Relever la version de PHP dans l’outil Santé du site | Passer à une branche de PHP encore maintenue |
| Sauvegardes | Identifier la dernière copie saine et sa date | Copies externalisées et test de restauration régulier |
| Surveillance | Recevoir les alertes de la Search Console par courriel | Scanner de fichiers et contrôle de disponibilité |
Ajoutez la ligne define( 'DISALLOW_FILE_EDIT', true ); dans wp-config.php pour désactiver l’éditeur de thèmes et d’extensions de l’administration. Notre guide de sécurité WordPress rassemble les autres mesures de durcissement.
Côté sauvegardes, méfiez-vous de la copie de la veille : l’infection peut précéder le signalement de plusieurs semaines. Ne restaurez qu’une version dont la propreté a été vérifiée, puis appliquez toutes les mises à jour avant la remise en ligne.
Après la levée, surveillez le trafic organique et les pages indexées : notre équipe référencement naturel vérifie que les URL de spam quittent bien l’index.
Un accompagnement à distance, partout en Belgique
Un site bloqué s’examine très bien en visioconférence avec partage d’écran : vous voyez chaque contrôle en direct et c’est vous qui saisissez les mots de passe. Référenceur n’a pas de bureau à Liège, à Mons ou à Eupen, et la méthode reste identique d’une région à l’autre.
Le déroulé : un appel de diagnostic pour lire ensemble la Search Console, un plan écrit qui sépare vos tâches de celles de l’hébergeur, puis une validation commune avant la demande d’examen. Une formation enregistrée apprend ensuite à votre équipe à surveiller les alertes, et un point mensuel peut assurer le suivi.
Pour une prise en charge complète, de l’analyse à la remise en ligne, consultez notre page site WordPress piraté. Si le site est trop ancien pour être sauvé, notre agence web en Belgique peut le reconstruire sur le même domaine.
Site signalé dangereux Google : vos questions
L’alerte vise-t-elle aussi mes versions néerlandaise et allemande ?
Google peut signaler des pages précises ou le domaine entier, selon l’étendue du problème. Comme toutes vos langues partagent généralement la même installation WordPress, une infection touche souvent l’ensemble. Testez chaque version depuis une navigation privée et traitez le site signalé dangereux Google comme un tout, sans vous limiter à la langue mentionnée dans la Search Console.
Combien de temps mon site restera-t-il bloqué ?
Tant que le problème subsiste, l’alerte demeure. La durée dépend donc d’abord de la qualité du nettoyage, puis du délai d’examen, qui varie selon la catégorie d’après Google : environ un jour pour l’hameçonnage, plusieurs semaines pour un piratage avec spam. Une demande prématurée rallonge l’attente au lieu de la réduire.
Je ne vois rien d’anormal sur mon site : Google se trompe-t-il ?
Rarement. Beaucoup d’infections se cachent aux administrateurs connectés et ne s’affichent qu’aux visiteurs venant de Google ou utilisant un smartphone. Consultez les URL d’exemple de la Search Console, testez depuis un autre appareil et comparez les fichiers avec WP-CLI. Si tout est réellement sain, la demande d’examen sert justement à le faire constater.
Dois-je prévenir l’APD ou le CCB ?
Cela dépend de ce qui a été touché. Si des données personnelles ont pu être consultées ou dérobées, le RGPD prévoit une notification à l’APD dans les 72 heures lorsqu’il existe un risque pour les personnes, et leur information directe si ce risque est élevé. Le CCB recueille les signalements d’incidents ; en cas de doute juridique, consultez l’APD ou un juriste.
Un nouveau nom de domaine en .be serait-il une solution ?
Non. Changer de domaine ne corrige pas la faille, et vous perdez votre historique de référencement, vos liens entrants et la confiance acquise auprès de vos clients. Sortir de la liste noire Google Safe Browsing passe par le nettoyage et le réexamen ; si le site doit être refait, mieux vaut le reconstruire sur le même domaine.
Mon référencement s’en remettra-t-il ?
Pendant le blocage, la plupart des visiteurs renoncent devant l’avertissement. Après la levée, la visibilité revient en général si le contenu injecté a été supprimé et les pages de spam désindexées. Un site signalé dangereux Google à plusieurs reprises reste toutefois plus exposé : la prévention compte autant que la réparation.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité gratuite de votre site WordPress :
Un écran rouge bloque l’accès à votre site ? Réservez un appel visio de 20 minutes : nous parcourons ensemble la Search Console, cernons l’origine du signalement et vous laissons un plan d’action écrit pour remettre votre site WordPress en confiance.