 0498 70 98 60
Spam japonais WordPress : identifier, éradiquer et désindexer les pages parasites
Le spam japonais WordPress se révèle rarement par le site lui-même. C’est un client qui s’étonne de résultats Google en idéogrammes, un collaborateur qui tombe sur des pages de sacs de luxe à prix cassés sous le nom de l’entreprise, alors qu’en ouvrant votre page d’accueil tout semble parfaitement normal.
L’agence Référenceur aide les commerces, cabinets et PME belges touchés par ce piratage SEO à mener de front deux chantiers : éliminer la cause sur le serveur, puis vider l’index de Google des fausses pages. L’ordre de ces opérations conditionne la réussite de l’ensemble.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse gratuite avec notre outil ci-dessous.
Cette page s’inscrit dans notre guide de référence sur la sécurité WordPress. Si vous hésitez encore sur la réalité de l’attaque, consultez d’abord les indices qui trahissent un site WordPress piraté, ou lancez l’analyse gratuite de sécurité proposée sur cette page.
Le spam japonais WordPress, une attaque conçue pour rester invisible
Google classe ce phénomène parmi les injections de pages : l’attaquant greffe sur votre domaine des milliers d’URL générées automatiquement, souvent rangées dans des dossiers au nom aléatoire. Elles servent à écouler des contrefaçons ou à rediriger du trafic vers d’autres sites.
Le procédé repose presque toujours sur le cloaking, que Google définit comme le fait de présenter un contenu différent aux internautes et aux moteurs de recherche. Votre navigateur reçoit une page normale ou une erreur 404, Googlebot reçoit le spam.
Autre signe discret : un propriétaire inconnu dans la Search Console. En validant votre domaine par un fichier ou une règle ajoutée au .htaccess, le pirate peut soumettre ses propres sitemaps et accélérer l’indexation de ses pages.
Dresser l’inventaire des pages spam indexées Google
Ne supprimez rien avant d’avoir listé les pages spam indexées Google. Cet inventaire vous dira quelles URL surveiller, lesquelles masquer en priorité et si l’attaque touche une seule langue ou tout le site.
Trois sources se recoupent. Le rapport « Problèmes de sécurité » de la Search Console cite des exemples d’URL quand Google a repéré du contenu piraté. La requête site:votredomaine.be fait apparaître les dossiers suspects, et le rapport Performances montre parfois des requêtes en japonais sans aucun rapport avec votre activité.
Sur un site bilingue français-néerlandais, répétez la recherche pour chaque répertoire de langue, car les fausses pages s’y glissent parfois. Testez enfin quelques URL avec l’outil d’inspection d’URL et son test en direct : il montre le code réellement servi à Googlebot, cloaking compris. Consignez le tout dans un tableur.
Couper le spam à la source, sur le serveur
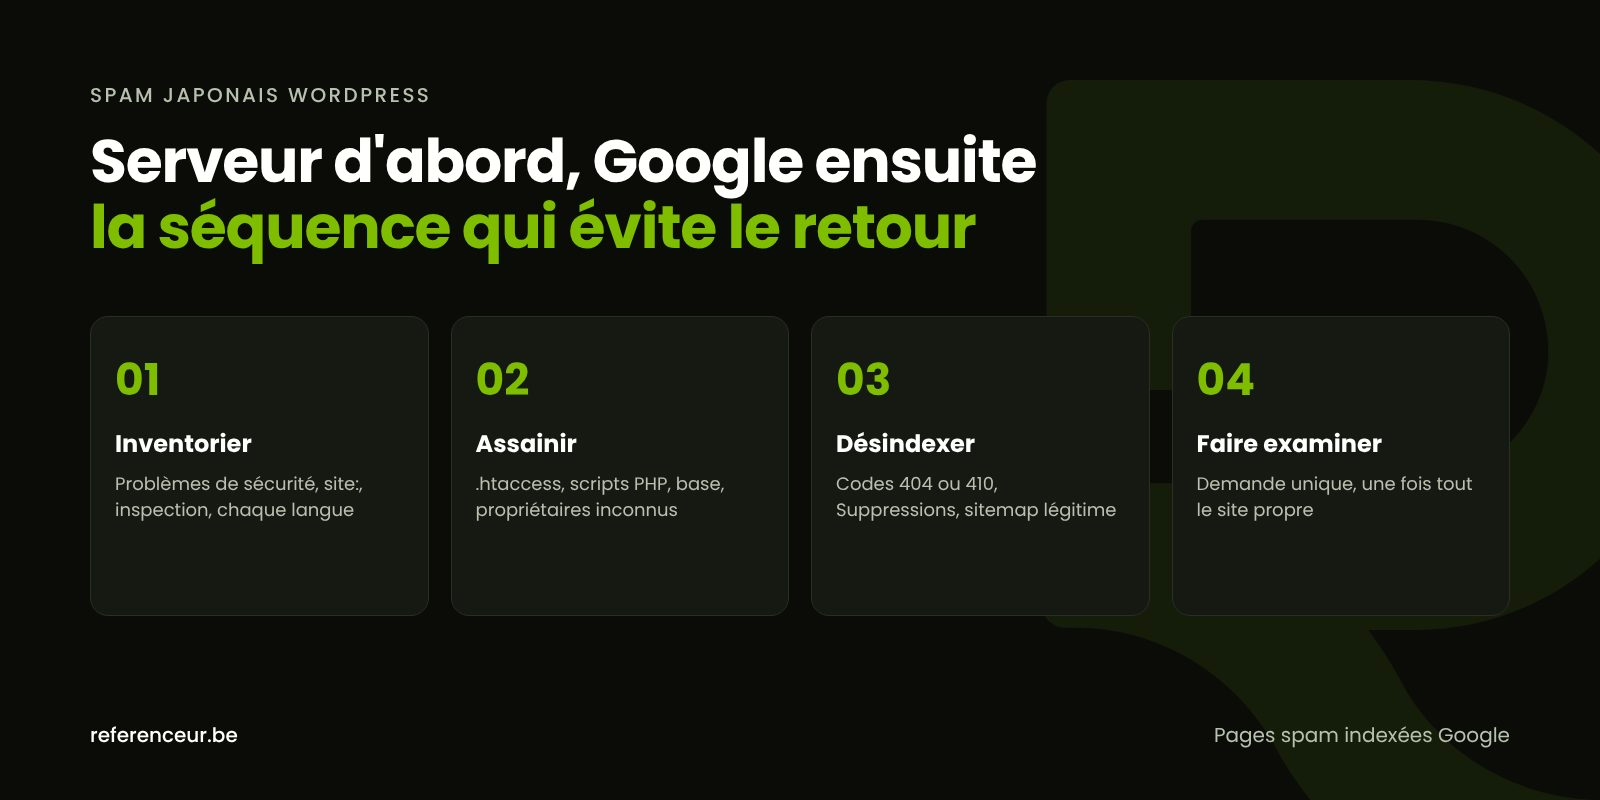
Masquer les pages dans Google sans assainir le serveur est peine perdue : elles seront régénérées. Commencez par une copie intégrale des fichiers et de la base, conservée hors ligne comme preuve et jamais remise en production telle quelle.
Dans les cas documentés par Google, une règle RewriteRule du .htaccess renvoie les URL de spam vers un script PHP dissimulé, et du code est ajouté à des fichiers comme index.php, wp-load.php ou 404.php. Les blocs illisibles appelant base64_decode, eval ou gzinflate méritent une lecture attentive.
wp core verify-checksums
wp plugin verify-checksums --all
wp post list --post_type=any --orderby=date --order=DESC --posts_per_page=30
Les deux premières commandes WP-CLI comparent le cœur et les extensions du répertoire WordPress.org à leurs versions officielles ; la troisième affiche les derniers contenus créés, pratique pour repérer une vague de publications inconnues. Notre protocole pour nettoyer un malware WordPress détaille les autres emplacements à contrôler.
Dans la Search Console, retirez tout propriétaire non autorisé, effacez son fichier ou sa balise de validation et supprimez les sitemaps que vous n’avez pas soumis. Google recommande ensuite de vérifier qu’une URL de jeton fictive renvoie bien une erreur 404.
Pages spam indexées Google : les faire disparaître des résultats
Une fois la source éliminée, chaque fausse URL doit renvoyer une erreur 404 ou 410. C’est ce code, constaté par Googlebot lors de ses visites, qui fait sortir durablement une page de l’index.
| Cas de figure | Réponse adaptée | Résultat à attendre |
|---|---|---|
| URL de spam effacée du serveur | Laisser le code 404 ou 410 | Sortie progressive au fil des explorations |
| Résultats très visibles sur votre marque | Outil Suppressions de la Search Console | Masquage provisoire d’environ six mois |
| Sitemap déposé par l’attaquant | Le retirer et soumettre le vôtre | Exploration recentrée sur vos vraies pages |
| Tentation du robots.txt | Ne pas bloquer ces URL | Googlebot doit pouvoir constater la 404 |
| Redirection en masse vers l’accueil | À éviter | Risque de « soft 404 » et de sortie plus lente |
Selon la documentation de Google sur la suppression d’informations, l’outil Suppressions ne fait que masquer un résultat pendant environ six mois, sans l’effacer de l’index. Réservez-le aux URL les plus gênantes, la 404 se chargeant de la sortie définitive.
Soumettez ensuite votre sitemap légitime, généré par WordPress ou votre extension SEO, pour chaque langue si le site est multilingue. Google pourra ainsi consacrer son exploration à vos vraies pages pendant que les fausses s’effacent.
La demande d’examen arrive en dernier
Si la Search Console signale du contenu piraté, la demande d’examen ne se justifie qu’une fois toutes les pages corrigées. Google précise qu’une correction partielle ne donne pas lieu à un rétablissement partiel.
Rédigez une demande précise : nature du problème, actions menées, état actuel, par exemple « pages injectées supprimées, extension vulnérable mise à jour, propriétaire inconnu retiré ». D’après Google, l’examen d’un site piraté avec spam peut durer plusieurs semaines ; n’envoyez pas de seconde demande avant la réponse à la première.
Si un avertissement rouge apparaît aussi dans les navigateurs, notre page sur un site WordPress placé sur liste noire par Google explique comment vérifier l’état Safe Browsing du domaine.
Verrouiller le site contre un nouveau spam japonais WordPress
Ces injections passent le plus souvent par une extension ou un thème obsolète, ou par un mot de passe réutilisé. La prévention tient en quatre axes.
- Mises à jour régulières du cœur, des extensions, du thème et de PHP, avec une veille sur les extensions WordPress vulnérables.
- Accès maîtrisés : mots de passe uniques, double authentification, comptes administrateurs limités au strict nécessaire.
- Sauvegardes stockées hors du serveur et testées par une restauration réelle.
- Veille : alertes de la Search Console activées, contrôle mensuel des pages indexées et des propriétaires du domaine.
L’attaque laisse aussi des séquelles sur le référencement : pages légitimes déclassées, liens douteux pointant vers les fausses URL. Une fois le site sain, un audit de référencement naturel permet de mesurer ces effets et de les corriger.
Un accompagnement à distance, piloté en visioconférence
Ce type d’incident se traite parfaitement à distance, puisque tout se joue sur le serveur et dans la Search Console. Une séance de cadrage en visio sert à vérifier les accès, partager l’inventaire des URL et répartir le travail entre vous, votre hébergeur et nous.
Le nettoyage et les réglages se font ensuite en partage d’écran ou avec des accès temporaires. Chaque action est consignée par écrit et réutilisable telle quelle dans la demande d’examen.
Un suivi mensuel mesure ensuite la décrue des fausses pages et le retour de vos pages légitimes, que votre entreprise soit à Bruxelles, en Wallonie, en Flandre ou en Communauté germanophone. Nos pages agence web en Belgique et dépannage d’un site WordPress piraté présentent l’intervention complète.
Spam japonais WordPress : vos questions
Pourquoi les pages en japonais n’apparaissent-elles pas quand je visite mon site ?
Parce que le script malveillant pratique le cloaking : il identifie Googlebot ou les visiteurs arrivant d’un moteur de recherche et ne sert le spam qu’à eux. Connecté à l’administration ou en tapant l’adresse directement, vous voyez un site normal. Le test en direct de l’inspection d’URL montre ce que Google reçoit vraiment et confirme le spam japonais WordPress.
Combien de temps les pages spam indexées Google restent-elles en ligne ?
Google ne fixe aucun délai : tout dépend du rythme d’exploration de votre site. Une fois que les pages spam indexées Google renvoient une 404 ou une 410, elles disparaissent progressivement des résultats. Dans l’intervalle, l’outil Suppressions peut masquer les plus visibles pendant environ six mois, le temps que l’index se mette à jour.
Mon site en néerlandais est-il touché aussi ?
Possiblement. Sur un site multilingue, l’injection peut cibler un répertoire de langue précis, un sous-domaine ou l’ensemble du domaine. Lancez une recherche site: sur chaque version, consultez le rapport Pages de la Search Console et vérifiez chaque sitemap. Un nettoyage limité à la version française laisserait des URL parasites actives dans les autres langues.
Le spam japonais fait-il chuter mes positions sur Google.be ?
Indirectement, oui. Tant que Google détecte du contenu piraté, il peut afficher des avertissements ou réduire la visibilité des pages concernées, et des milliers d’URL parasites captent une partie de l’exploration. Pour une PME qui vise une clientèle locale à Liège, Namur ou Bruxelles, l’image souffre aussi : des résultats en japonais sous votre nom découragent le clic.
L’attaque est-elle passée par une extension : faut-il refaire le site ?
Pas nécessairement. Si le cœur, les extensions et le thème peuvent être réinstallés depuis des sources officielles et que la base est assainie, un nettoyage suffit souvent. La refonte devient pertinente quand le site repose sur un thème abandonné, des extensions sans support ou du code sur mesure que plus personne ne maintient.
Le RGPD s’applique-t-il à un spam purement SEO ?
Le spam japonais WordPress vise d’abord votre référencement, mais l’attaquant a obtenu un accès au serveur et a pu consulter la base, les formulaires ou les comptes clients. Si des données personnelles ont pu être exposées, le RGPD prévoit une notification à l’Autorité de protection des données dans les 72 heures, sauf risque improbable. Faites le point avec un conseiller sans attendre.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité gratuite de votre site WordPress :
Des résultats en japonais ou de contrefaçons s’affichent sous votre nom ? Réservez un appel visio de 20 minutes : nous parcourons ensemble la Search Console, l’inventaire des URL parasites et le plan d’action adapté à votre site.