 0498 70 98 60
Extension WordPress vulnérable : faire le tri avant qu’une faille ne soit exploitée
Réservation de table, formulaire multilingue, paiement Bancontact, galerie photo : chaque fonction de votre site repose sur du code écrit par quelqu’un d’autre. Une seule extension WordPress vulnérable suffit pourtant à exposer l’ensemble, car elle tourne avec les mêmes droits que WordPress.
L’agence Référenceur accompagne les indépendants, PME et ASBL belges qui veulent remettre de l’ordre dans leurs extensions et leurs thèmes : inventaire commenté, tri des composants à risque et plan de remplacement, discutés en visioconférence avec vous ou votre prestataire. Voici la méthode, étape par étape.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse gratuite avec notre outil ci-dessous.
Extension WordPress vulnérable : le maillon qui ouvre tout le site
Une extension n’est jamais cloisonnée : elle lit la base de données, crée des pages, traite des formulaires et peut écrire des fichiers. Une faille d’envoi de fichiers, une injection SQL ou une élévation de privilèges offre donc à l’attaquant bien plus que la fonction concernée.
La documentation officielle « Hardening WordPress » range les logiciels obsolètes parmi les vecteurs d’attaque courants. L’OWASP Top 10 2025 consacre de son côté une catégorie entière aux défaillances de la chaîne d’approvisionnement logicielle : connaître ses composants, leur origine et leurs failles.
Le moment le plus dangereux suit souvent la publication d’un correctif. La vulnérabilité devient alors publique, et des robots recherchent en masse les sites restés sur l’ancienne version.
Le piège du thème WordPress nulled
Un thème WordPress nulled est un thème ou une extension premium dont la vérification de licence a été retirée, puis redistribué sur des sites de téléchargement. L’économie paraît séduisante, mais personne ne sait ce qui a été ajouté au code avant sa mise en ligne.
Ces fichiers servent régulièrement à installer des portes dérobées, des liens de spam ou des comptes administrateurs cachés. Ils ne reçoivent par ailleurs jamais les mises à jour de l’éditeur : même un fichier resté propre devient vulnérable dès la première faille corrigée dans la version officielle.
WordPress déconseille clairement d’installer des thèmes ou extensions issus de sources non fiables. Si vous trouvez un thème WordPress nulled sur votre site, le remplacer ne suffit pas : considérez le site comme compromis et suivez notre méthode pour nettoyer un malware WordPress.
Dresser la carte de vos extensions
Toute sécurisation commence par un inventaire. Vous pouvez le réaliser depuis l’écran Extensions ou le confier à votre prestataire, en quatre temps :
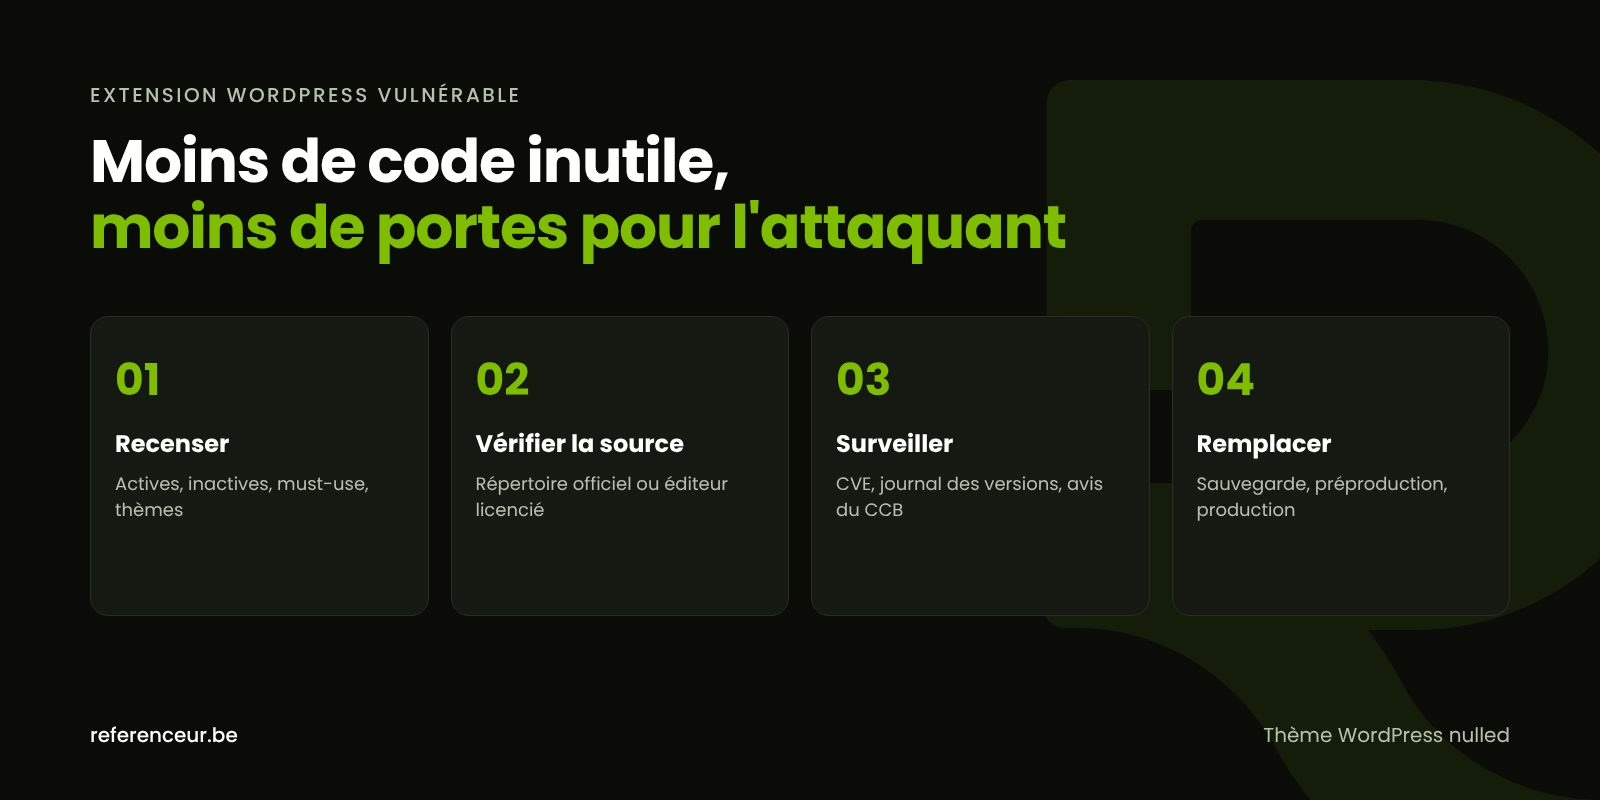
- Tout recenser : extensions actives et inactives, extensions « must-use », thème parent et thème enfant.
- Vérifier la provenance : répertoire officiel WordPress.org, éditeur avec licence active, ou origine inconnue.
- Évaluer la maintenance : dernière mise à jour, compatibilité annoncée, mises à jour en attente.
- Trancher : garder et mettre à jour, remplacer, ou supprimer.
Avec WP-CLI, trois commandes officielles donnent la photographie complète : l’état de chaque extension avec son statut et sa date de mise à jour dans le répertoire officiel, la comparaison des fichiers aux sommes de contrôle de WordPress.org, puis la liste des thèmes.
wp plugin list --fields=name,status,version,update,wporg_status,wporg_last_updated
wp plugin verify-checksums --all
wp theme list
Dans le répertoire officiel, deux messages doivent vous alerter. Le premier signale qu’une extension n’a pas été testée avec les trois dernières versions majeures de WordPress et n’est peut-être plus maintenue ; le second indique qu’elle a été fermée et n’est plus téléchargeable.
Une extension désactivée reste présente sur le serveur, et ses fichiers peuvent encore être appelés directement. La règle du durcissement officiel est sans ambiguïté : ce que vous n’utilisez pas, supprimez-le.
Veille sur les failles : CVE, éditeurs et alertes du CCB
Les failles publiques reçoivent un identifiant CVE et sont répertoriées dans la National Vulnerability Database (NVD). Des bases spécialisées dans l’écosystème WordPress, tenues par des acteurs de la sécurité, les classent aussi par extension et par version.
En Belgique, le Centre pour la Cybersécurité Belgique (CCB) publie sur son site des avis de sécurité sur les vulnérabilités importantes. Son initiative Safeonweb at Work, destinée aux entreprises et organisations belges, leur permet notamment d’être alertées des cybermenaces.
Pour une PME, le geste le plus rentable reste de lire le journal des modifications à chaque mise à jour : une mention « security fix » justifie une installation rapide. Le tableau suivant traduit les situations les plus fréquentes en décisions :
| Situation rencontrée | Pourquoi c’est risqué | Décision conseillée |
|---|---|---|
| Correctif de sécurité en attente sur le module de réservation d’un restaurant | Faille publique, exploitation automatisée | Sauvegarde, puis mise à jour sans attendre |
| Extension de traduction FR-NL-DE non testée avec les trois dernières versions majeures | Maintenance probablement arrêtée | Interroger l’auteur, préparer une alternative |
| Extension fermée dans le répertoire officiel | Plus aucun correctif publié | Migrer vers une solution maintenue |
| Passerelle de paiement dont la licence premium a expiré | Mises à jour bloquées sur une fonction sensible | Renouveler la licence ou remplacer |
| Thème acheté sur un site de téléchargement douteux | Code modifié, porte dérobée possible | Analyse complète, nettoyage, version officielle |
| Ancien formulaire désactivé depuis des années | Code exploitable sans aucun usage | Supprimer après sauvegarde |
Remplacer un composant sans casser le site
Avant toute intervention, réalisez une sauvegarde complète des fichiers et de la base, stockée hors du serveur, et vérifiez qu’elle se restaure. Notre guide de la sauvegarde WordPress précise la fréquence adaptée et les erreurs classiques.
Testez ensuite le remplacement sur une copie de préproduction : export des réglages, désactivation de l’ancienne extension, configuration de la nouvelle, contrôle des formulaires et des pages clés dans chaque langue. Une fois validée, la procédure est reproduite en production et l’ancienne extension supprimée.
Depuis WordPress 5.5, les mises à jour automatiques s’activent extension par extension, et WordPress envoie un courriel après chaque mise à jour réussie ou échouée. Activez-les pour les composants simples, gardez la main sur ceux qui touchent aux paiements ; notre guide de la mise à jour WordPress vous aide à trancher.
La version de PHP pèse aussi : selon php.net, la branche 8.2 ne reçoit plus de correctifs de sécurité après le 31 décembre 2026, alors que les branches 8.4 et 8.5 sont activement maintenues. Une extension qui bloque la montée de version est un signal de remplacement, comme l’explique notre article pour sécuriser un site WordPress grâce à la bonne version de PHP.
Complétez par le durcissement recommandé par WordPress, dont la ligne define( 'DISALLOW_FILE_EDIT', true ); dans wp-config.php, et par nos conseils de durcissement de la sécurité WordPress. Le guide central de sécurité WordPress relie l’ensemble.
Un audit des extensions mené en visioconférence
L’audit se déroule entièrement à distance : un atelier de cadrage pour comprendre le rôle de chaque fonction, puis une revue en partage d’écran de l’écran Extensions et du tableau de bord de l’hébergement. Vous conservez vos accès et voyez chaque décision se prendre.
Vous recevez ensuite un plan de tri écrit, une formation enregistrée pour mettre à jour en sécurité et, si vous le souhaitez, un point mensuel de maintenance. Référenceur n’a pas de bureau à Bruxelles, à Namur ou à Arlon : la méthode fonctionne de la même façon dans toute la Belgique.
Si une fonction indispensable n’a plus d’équivalent maintenu, un développement sur mesure peut la remplacer par un code que vous maîtrisez. Et si le site a déjà été exploité, notre page site WordPress piraté présente la prise en charge complète.
Extension WordPress vulnérable : vos questions
Comment savoir si une extension installée a une faille connue ?
Regardez d’abord l’écran Extensions : une mise à jour en attente peut contenir un correctif mentionné dans le journal des modifications. Cherchez ensuite le nom de l’extension dans la NVD ou une base de vulnérabilités WordPress, et consultez les avis du CCB. Un scanner automatisé vous prévient dès qu’une extension WordPress vulnérable est détectée.
Une extension désactivée représente-t-elle encore un risque ?
Oui : ses fichiers restent sur le serveur, et certaines failles s’exploitent en appelant ces fichiers directement, sans que l’extension soit active. Comme elle échappe aussi à votre attention lors des mises à jour, mieux vaut la supprimer après une sauvegarde que la laisser dormir pendant des années.
Peut-on nettoyer un thème WordPress nulled et le garder ?
Nous le déconseillons. Même après analyse, rien ne garantit que tout le code ajouté a été trouvé, et ce fichier ne recevra jamais les correctifs de l’éditeur. Achetez la licence officielle ou choisissez une alternative, puis nettoyez le site : un thème WordPress nulled installé signifie souvent qu’une porte dérobée existe déjà.
Mon extension de traduction n’est plus maintenue : que faire ?
Sur un site en français, néerlandais et allemand, cette extension touche chaque page : ne la changez pas à la légère. Vérifiez si une alternative maintenue sait importer vos traductions, testez la migration sur une préproduction et contrôlez les URL de chaque langue pour préserver votre référencement. En attendant, renforcez la surveillance du site.
Faut-il activer partout les mises à jour automatiques ?
Pas forcément. Elles conviennent aux extensions simples et bien maintenues, car elles réduisent le délai entre la publication d’un correctif et son installation. Pour une boutique WooCommerce ou des extensions très liées entre elles, préférez une mise à jour testée en préproduction, toujours précédée d’une sauvegarde vérifiée.
Combien d’extensions un site peut-il compter sans danger ?
Il n’existe pas de chiffre magique : une seule extension mal maintenue est plus risquée que vingt extensions sérieuses et à jour. Le bon critère reste la nécessité, la provenance et la maintenance de chaque composant. Moins d’extensions signifie toutefois moins de code à surveiller et une surface d’attaque réduite.
Au nom de qui les licences premium doivent-elles être enregistrées ?
Idéalement au nom de votre entreprise ou de votre ASBL, et non de l’agence qui a construit le site. Demandez la liste des licences, leur titulaire et leur échéance : si vous changez de prestataire, les mises à jour continuent. Une licence expirée bloque les correctifs et transforme peu à peu le composant en extension WordPress vulnérable.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité gratuite de votre site WordPress :
Votre liste d’extensions ressemble à un grenier ? Réservez un appel visio de 20 minutes : nous la passons en revue avec vous et repérons ce qu’il faut mettre à jour, remplacer ou supprimer sur votre site WordPress.