 0498 70 98 60
Sécuriser son site WordPress : 12 techniques, dont la mise à jour PHP
Votre site WordPress fonctionne, il s’affiche bien, les demandes de contact arrivent. Alors pourquoi s’en préoccuper ? Parce qu’un site WordPress n’est jamais « terminé ». Le cœur du CMS, les extensions, le thème et la version de PHP qui fait tourner le tout évoluent en permanence. Chaque mise à jour oubliée laisse une porte entrouverte.
Dans cet article, nous partageons les techniques que nous appliquons chez Référenceur pour protéger les sites de nos clients. Nous expliquons aussi pourquoi la version de PHP de votre hébergement est un sujet de sécurité à part entière, et pourquoi un site trop ancien peut, du jour au lendemain, cesser de fonctionner.
Pourquoi les sites WordPress sont autant ciblés
WordPress fait tourner une très grande partie du web. C’est sa force, et c’est aussi ce qui en fait une cible de choix : une faille découverte dans une extension populaire peut être exploitée sur des milliers de sites en quelques heures, par des robots qui scannent Internet en continu.
Les pirates ne visent donc pas « votre » site en particulier. Ils cherchent des sites vulnérables, peu importe leur taille. Une PME, un indépendant ou une association sont aussi exposés qu’une grande marque, souvent davantage, car leur site est moins surveillé.
Une fois à l’intérieur, l’objectif est presque toujours le même : utiliser votre site et la confiance que Google lui accorde. Redirections vers des sites frauduleux, pages de spam indexées, envoi d’e-mails malveillants, vol de données de formulaires. Les conséquences pour vous sont concrètes : perte de positions dans Google, avertissement « site dangereux » dans les navigateurs, suspension par l’hébergeur et image de marque abîmée.
Les 12 bonnes techniques pour sécuriser votre site WordPress
La sécurité d’un site ne repose pas sur une extension miracle, mais sur une série de bonnes habitudes. Voici celles qui font réellement la différence.
Maintenir tout à jour
- Mettre à jour le cœur de WordPress. Les versions mineures corrigent souvent des failles de sécurité. Activez au minimum les mises à jour automatiques de sécurité.
- Mettre à jour les extensions et le thème. La grande majorité des failles exploitées viennent des extensions. Une extension non mise à jour depuis des mois est un risque, même si le site « marche ».
- Supprimer ce qui ne sert plus. Une extension désactivée reste présente sur le serveur et peut être exploitée. Idem pour les anciens thèmes : gardez le thème actif et un thème par défaut, rien de plus.
- Choisir des extensions maintenues. Avant d’installer une extension, vérifiez la date de sa dernière mise à jour et sa compatibilité avec votre version de WordPress. Fuyez les thèmes et extensions premium « nulled » (piratés) : ils contiennent très souvent une porte dérobée.
Verrouiller les accès
- Des mots de passe forts et uniques pour WordPress, l’hébergement, le FTP/SFTP et la base de données, stockés dans un gestionnaire de mots de passe.
- La double authentification (2FA) sur tous les comptes administrateurs.
- Le principe du moindre privilège. Un rédacteur n’a pas besoin d’un compte administrateur. Supprimez les comptes d’anciens prestataires ou collaborateurs.
- Limiter les tentatives de connexion et, si possible, protéger ou renommer l’accès à l’administration.
Renforcer le serveur et la configuration
- Un hébergement sérieux, avec une version de PHP récente (nous y revenons juste après), un certificat SSL et une isolation entre les sites.
- Un pare-feu applicatif (WAF), au niveau de l’hébergeur, d’un service comme Cloudflare ou d’une extension de sécurité, pour bloquer les attaques avant qu’elles n’atteignent WordPress.
- Durcir la configuration : désactiver l’édition de fichiers depuis l’administration (DISALLOW_FILE_EDIT), interdire l’exécution de PHP dans le dossier uploads, protéger wp-config.php et appliquer des droits de fichiers corrects.
Prévoir le pire
- Des sauvegardes automatiques stockées hors du serveur, testées régulièrement, et une surveillance (scan de malwares, alertes de modification de fichiers, suivi de la Search Console). Une sauvegarde qui n’a jamais été restaurée n’est qu’une hypothèse.
Vous n’avez ni le temps ni l’envie de gérer tout cela ? C’est précisément notre métier. Nous pouvons auditer votre site et prendre en charge sa maintenance et sa sécurité au quotidien. Parlons-en.
Les extensions : le premier point d’entrée des pirates
Chaque extension ajoute du code PHP exécuté par votre serveur, souvent écrit par un développeur que vous ne connaissez pas. Plus vous avez d’extensions, plus la surface d’attaque est grande : davantage de fichiers, de formulaires, de points d’accès AJAX et REST, et davantage de mises à jour à suivre. Un site avec 40 extensions n’est pas 40 fois plus exposé, mais il suffit qu’une seule soit vulnérable pour compromettre tout le site, base de données comprise.
Ce qu’une extension vulnérable permet concrètement
| Type de faille | Cause technique fréquente | Ce que fait le pirate |
|---|---|---|
| Contrôle d’accès défaillant | Action wp_ajax_nopriv_ ou route REST sans vérification current_user_can() | Modifie des réglages, crée un compte administrateur sans être connecté |
| Upload de fichier arbitraire | Pas de contrôle du type MIME ni de l’extension du fichier envoyé | Dépose un script PHP (web shell) dans wp-content/uploads et prend la main sur le serveur |
| Injection SQL | Requête construite sans $wpdb->prepare() | Lit ou modifie la base : comptes, e-mails clients, commandes |
| XSS stocké | Données affichées sans échappement (esc_html(), esc_attr()) | Injecte un script qui redirige les visiteurs ou vole la session d’un administrateur |
| CSRF | Formulaire ou action sans nonce (wp_verify_nonce()) | Fait exécuter une action à un administrateur connecté à son insu |
| Élévation de privilèges | Rôles ou métadonnées utilisateur modifiables sans contrôle | Un simple abonné devient administrateur |
| Inclusion de fichier / injection d’objet | include sur un paramètre de l’URL, unserialize() sur des données externes | Exécute du code à distance |
Les extensions à risque
- Les extensions abandonnées. Plus de mise à jour depuis un an ou plus, ou mention « fermée » sur WordPress.org. Une faille découverte ne sera jamais corrigée.
- Les extensions « nulled ». Versions premium piratées, téléchargées hors du site de l’éditeur. Elles contiennent très souvent une porte dérobée dès l’installation, et elles ne reçoivent pas les mises à jour.
- Les extensions rachetées. Une extension populaire peut changer de propriétaire. Il est déjà arrivé qu’un nouveau propriétaire y glisse du code malveillant via une mise à jour : surveillez les changements d’auteur.
- Les extensions « couteau suisse ». Une extension qui fait 30 choses alors que vous en utilisez une embarque 29 fonctions inutiles, donc autant de code exposé.
- Les doublons. Deux extensions de cache, de SEO ou de sécurité en même temps : conflits, lenteurs et surface d’attaque doublée.
- Le code « bricolé ». Un extrait copié d’un forum dans functions.php ou une extension maison jamais revue par un développeur.
Comment choisir une extension : la grille de vérification
| Critère | Où le vérifier | Signal d’alerte |
|---|---|---|
| Dernière mise à jour | Fiche WordPress.org ou site de l’éditeur | Plus de 12 mois sans mise à jour |
| Compatibilité WordPress | « Testé jusqu’à » sur la fiche | Version de WordPress nettement plus ancienne que la vôtre |
| Version PHP requise | « Version de PHP requise » sur la fiche | Pas de compatibilité annoncée avec PHP 8.3 ou plus |
| Installations actives et avis | Fiche WordPress.org | Peu d’installations, avis récents signalant des bugs non traités |
| Réactivité du support | Onglet « Support » de la fiche | Questions sans réponse depuis des mois |
| Historique de sécurité | Bases WPScan, Patchstack ou Wordfence Intelligence | Failles répétées, ou corrigées tardivement |
| Provenance | URL de téléchargement | Tout autre site que WordPress.org ou l’éditeur officiel |
| Périmètre | Description et réglages | Fait beaucoup plus que ce dont vous avez besoin |
Faire le tri : l’audit des extensions installées
Une fois par trimestre, passez chaque extension en revue et posez une question simple : est-elle indispensable ?
| Situation | Décision |
|---|---|
| Utile, maintenue, à jour | Conserver et mettre à jour |
| Utile, mais abandonnée ou failles répétées | Remplacer par une alternative maintenue |
| Désactivée ou plus utilisée | Supprimer (pas seulement désactiver) |
| Fonction réalisable par WordPress ou le thème | Supprimer et utiliser la fonction native |
| Premium dont la licence a expiré | Renouveler la licence ou remplacer : sans licence, plus de mises à jour |
Si votre hébergement le permet, WP-CLI accélère ce contrôle : wp plugin list –update=available liste les extensions en retard, et wp plugin verify-checksums –all compare les fichiers des extensions issues de WordPress.org avec les originaux pour repérer un fichier modifié par un pirate. Vérifiez aussi le dossier wp-content/mu-plugins : les extensions « must-use » ne s’affichent pas dans la liste habituelle, et les pirates aiment y cacher leur code.
Votre site compte des dizaines d’extensions et vous ne savez plus à quoi sert chacune ? Nous réalisons un audit complet : inventaire, failles connues, compatibilité PHP, recommandations de remplacement. Demander un audit.
La version de PHP : le moteur invisible de votre site
PHP est le langage dans lequel WordPress est écrit. C’est votre hébergeur qui fournit la version de PHP sur laquelle tourne votre site, et elle compte autant pour la sécurité que les mises à jour de WordPress lui-même.
Chaque version de PHP a une durée de vie limitée : deux ans de support actif, puis deux ans de correctifs de sécurité uniquement. Ensuite, elle est en fin de vie et ne reçoit plus aucune correction, même si une faille grave est découverte.
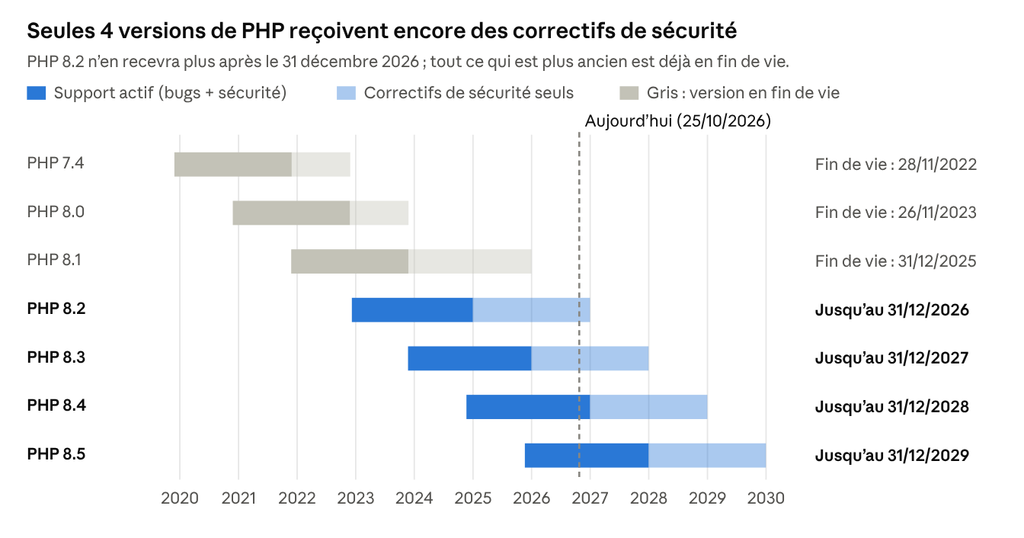
Source : calendrier officiel des versions PHP, via endoflife.date · situation au 25 octobre 2026
En octobre 2026, seules les versions 8.2, 8.3, 8.4 et 8.5 sont encore maintenues. PHP 8.1 n’est plus corrigée depuis le 31 décembre 2025, et PHP 7.4, encore très répandue sur les anciens sites, est en fin de vie depuis novembre 2022.
Pourquoi une version trop ancienne est dangereuse
- Les failles restent ouvertes. Quand une vulnérabilité est découverte dans PHP, elle n’est corrigée que dans les versions supportées. Les versions périmées restent exposées, et la faille est désormais publique.
- Les extensions décrochent. Les développeurs abandonnent progressivement les anciennes versions de PHP. Votre site ne peut alors plus recevoir les mises à jour de sécurité de ses extensions : vous cumulez deux risques.
- Le site est plus lent. Les versions récentes de PHP sont nettement plus performantes, ce qui joue sur le temps de chargement, l’expérience des visiteurs et votre référencement naturel.
Les hébergeurs retirent les versions périmées
Aucun hébergeur sérieux ne peut maintenir indéfiniment des versions de PHP qui ne sont plus corrigées. Les uns après les autres, ils les retirent de leurs serveurs. En général, ils préviennent par e-mail (un message qui passe souvent inaperçu), puis basculent les sites vers une version plus récente.
C’est là que le problème apparaît. Un site ancien, construit avec un thème ou des extensions qui ne sont plus maintenus, peut tout simplement ne pas fonctionner sur une version récente de PHP. Résultat : erreur critique, page blanche, site inaccessible, parfois du jour au lendemain. Et si le site ne peut pas tourner sur une version supportée, il finit par être coupé.
Quelle version viser en 2026 ?
Depuis WordPress 7.0 (mai 2026), le strict minimum est PHP 7.4, mais WordPress recommande PHP 8.3 ou plus. Notre conseil : PHP 8.3 ou 8.4. Si votre site est encore en 8.2, prévoyez la migration avant le 31 décembre 2026. En dessous, il est urgent d’agir.
Comment vérifier votre version de PHP (et savoir si une refonte s’impose)
Vérifier votre version de PHP prend deux minutes :
- Dans WordPress, ouvrez Outils > Santé du site > Informations, puis la rubrique Serveur : la version de PHP y est indiquée. L’onglet État signale aussi une version obsolète.
- Dans l’espace client de votre hébergeur (cPanel, Plesk ou interface maison), cherchez « Version PHP » ou « Configuration PHP ».
- Si vous avez un accès SSH : php -v ou wp –info avec WP-CLI.
Ne changez jamais la version de PHP directement sur le site en ligne. Testez d’abord sur une copie (site de préproduction), avec une sauvegarde complète et le mode débogage activé (WP_DEBUG_LOG) pour repérer les erreurs et les fonctions obsolètes.
Mise à jour ou refonte ?
| Votre situation | Ce qu’il faut faire |
|---|---|
| WordPress et extensions à jour, PHP 8.2 ou plus | Maintenance : passer en PHP 8.3 ou 8.4 après test |
| Quelques extensions en retard, PHP 8.0 ou 8.1 | Mise à jour accompagnée : extensions, puis PHP, sur une copie de test |
| Thème non maintenu ou sur mesure ancien, constructeur de pages abandonné | Audit technique : il faudra probablement remplacer le thème |
| WordPress jamais mis à jour depuis des années, PHP 7.x ou 5.x | Refonte : le site ne tiendra pas sur une version de PHP supportée |
| Site déjà piraté, ou piraté à répétition | Nettoyage complet, puis mise à jour ou refonte selon l’état du site |
Un site de plus de cinq à sept ans qui n’a jamais été vraiment maintenu se trouve souvent dans les deux dernières lignes. Le mettre à niveau coûte alors parfois plus cher que de repartir sur une base saine, plus rapide, adaptée au mobile et pensée pour le référencement. Une refonte n’est pas qu’une dépense de sécurité : c’est l’occasion de remettre votre site au niveau de vos concurrents.
Votre site est peut-être déjà piraté : les signes qui ne trompent pas
Un piratage ne se voit pas toujours. Les pirates ont intérêt à rester discrets le plus longtemps possible. Voici les symptômes les plus courants :
| Symptôme | Où le constater |
|---|---|
| Redirection vers un autre site, souvent seulement depuis Google ou sur mobile | En cliquant sur votre site depuis les résultats Google, sur smartphone |
| Pages inconnues indexées (souvent en japonais, chinois ou russe) | Recherche site:votredomaine.be dans Google |
| Avertissement « Ce site peut nuire à votre ordinateur » ou page rouge | Navigateur, résultats Google |
| Alerte « Problèmes de sécurité » | Google Search Console |
| Comptes administrateurs que vous n’avez pas créés | Utilisateurs dans WordPress |
| Fichiers PHP dans wp-content/uploads, fichiers récemment modifiés sans raison | Gestionnaire de fichiers ou FTP |
| Site suspendu ou e-mail d’alerte de l’hébergeur | Votre boîte mail, espace client |
| E-mails du site classés en spam, ou envoi massif de spam | Retours de vos clients, alertes de l’hébergeur |
Les bons réflexes (et les erreurs à éviter)
- Ne supprimez pas tout dans la précipitation. Faites d’abord une sauvegarde de l’état actuel : elle sert à analyser l’attaque.
- Changez tous les mots de passe : WordPress, hébergement, FTP/SFTP, base de données, et régénérez les clés de sécurité de wp-config.php.
- Ne vous contentez pas d’une extension de nettoyage. Elle retire souvent les symptômes visibles, mais pas les portes dérobées cachées dans les fichiers ou la base de données. Le site est alors réinfecté quelques jours plus tard.
- Trouvez la faille d’entrée. Tant qu’elle n’est pas fermée (extension vulnérable, mot de passe compromis, PHP obsolète), le pirate reviendra.
- Demandez à Google de réexaminer le site une fois qu’il est propre, pour lever les avertissements.
Un nettoyage sérieux est un travail manuel et méthodique. Plus il intervient tôt, moins les dégâts sur votre référencement sont importants.
Comment Référenceur peut vous aider
Sécuriser un site WordPress demande du temps, de la rigueur et une veille permanente. C’est notre quotidien. Selon la situation de votre site, nous intervenons sur trois niveaux.
| Votre besoin | Notre intervention |
|---|---|
| Votre site a été piraté | Diagnostic gratuit, nettoyage manuel des fichiers et de la base de données, suppression des portes dérobées, fermeture de la faille, démarches auprès de l’hébergeur et de Google, rapport d’intervention. En savoir plus |
| Vous voulez savoir où vous en êtes | Audit de sécurité : version de PHP et compatibilité, inventaire et failles connues des extensions, comptes, configuration serveur, sauvegardes, plan d’action priorisé. |
| Votre site est trop ancien | Refonte sur une base WordPress saine et à jour, compatible avec les versions récentes de PHP, plus rapide et optimisée pour le référencement, puis maintenance pour qu’il le reste. |
Nous accompagnons des entreprises en Belgique et au Luxembourg, et nous expliquons chaque étape en termes clairs, sans jargon inutile.
N’attendez pas que votre hébergeur coupe votre site ou que Google l’affiche comme dangereux. Contactez-nous pour un diagnostic : nous vérifions votre version de PHP, vos extensions et l’état de sécurité de votre site, et nous vous disons honnêtement s’il suffit de le mettre à jour ou s’il est temps de le refaire. Demander mon diagnostic
Questions fréquentes
Quelle version de PHP utiliser pour WordPress en 2026 ? PHP 8.3 ou 8.4. WordPress recommande au minimum PHP 8.3, et ces deux versions recevront des correctifs de sécurité jusqu’à fin 2027 et fin 2028.
Mon site fonctionne en PHP 7.4, est-ce grave ? Oui. PHP 7.4 ne reçoit plus aucun correctif depuis novembre 2022. Votre site est exposé à des failles connues, et votre hébergeur peut retirer cette version à tout moment.
Mettre à jour PHP peut-il casser mon site ? C’est possible si le thème ou certaines extensions sont anciens. C’est pourquoi la mise à jour doit se faire d’abord sur une copie de test, après sauvegarde.
Combien d’extensions maximum faut-il installer ? Il n’y a pas de chiffre magique. La règle : uniquement ce qui est indispensable, maintenu et à jour. Chaque extension supplémentaire est du code de plus à surveiller.
Une extension de sécurité suffit-elle ? Non. Elle est utile, mais elle ne remplace ni les mises à jour, ni une version de PHP supportée, ni les sauvegardes, ni une surveillance humaine.
Mon site a été piraté, que faire en premier ? Sauvegarder l’état actuel, changer tous les mots de passe et faire appel à un professionnel pour un nettoyage complet. Contactez-nous : le diagnostic est gratuit.