 0498 70 98 60
Sécuriser site WordPress : durcir l’installation d’une PME
Vous cherchez à sécuriser site WordPress de votre PME, de votre cabinet ou de votre ASBL avant qu’un incident ne vous y oblige ? Le durcissement WordPress rassemble les réglages qui réduisent la surface d’attaque : moins de droits superflus, moins de fichiers exposés, davantage de traces utiles. Voici les priorités, et ce qui relève de vous ou de votre hébergeur.
L’agence Référenceur accompagne les entreprises belges, de Bruxelles à la Wallonie en passant par la Communauté germanophone, dans l’audit puis le renforcement de leur installation WordPress, à distance et en coordination avec leur hébergeur.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse gratuite avec notre outil ci-dessous.
Un préalable non négociable : un site déjà compromis se nettoie avant de se durcir. Redirections étranges, pages remplies de caractères asiatiques, administrateur inconnu ? Commencez par supprimer le malware WordPress en conservant les preuves, puis revenez refermer les accès.
Durcissement WordPress : ce que recouvre le terme
Les mises à jour corrigent les failles connues ; le durcissement limite les dégâts quand une faille n’est pas encore corrigée, qu’un mot de passe a fuité ou qu’une extension est abandonnée.
La documentation officielle Hardening WordPress organise ces mesures par couches : serveur, base de données, système de fichiers, comptes et journalisation. Nous l’appliquons aux sites belges courants : vitrines d’indépendants, réservations horeca, boutiques WooCommerce, sites en français, néerlandais ou allemand.
Pour une organisation qui collecte des données personnelles via des formulaires ou des comptes clients, ces réglages rejoignent aussi l’article 32 du RGPD, qui exige des mesures techniques et organisationnelles appropriées au risque.
Trois préalables avant de modifier quoi que ce soit
D’abord, une sauvegarde complète et vérifiée : fichiers et base de données, stockés hors du serveur. Notre guide des sauvegardes WordPress explique comment tester une restauration.
Ensuite, une copie de préproduction quand c’est possible : un en-tête ou une permission mal calibrés peuvent casser un formulaire de réservation ou le tunnel de commande. Enfin, un inventaire des accès : qui possède un compte administrateur, un accès SFTP, un accès à la base ou au panneau de l’hébergeur ?
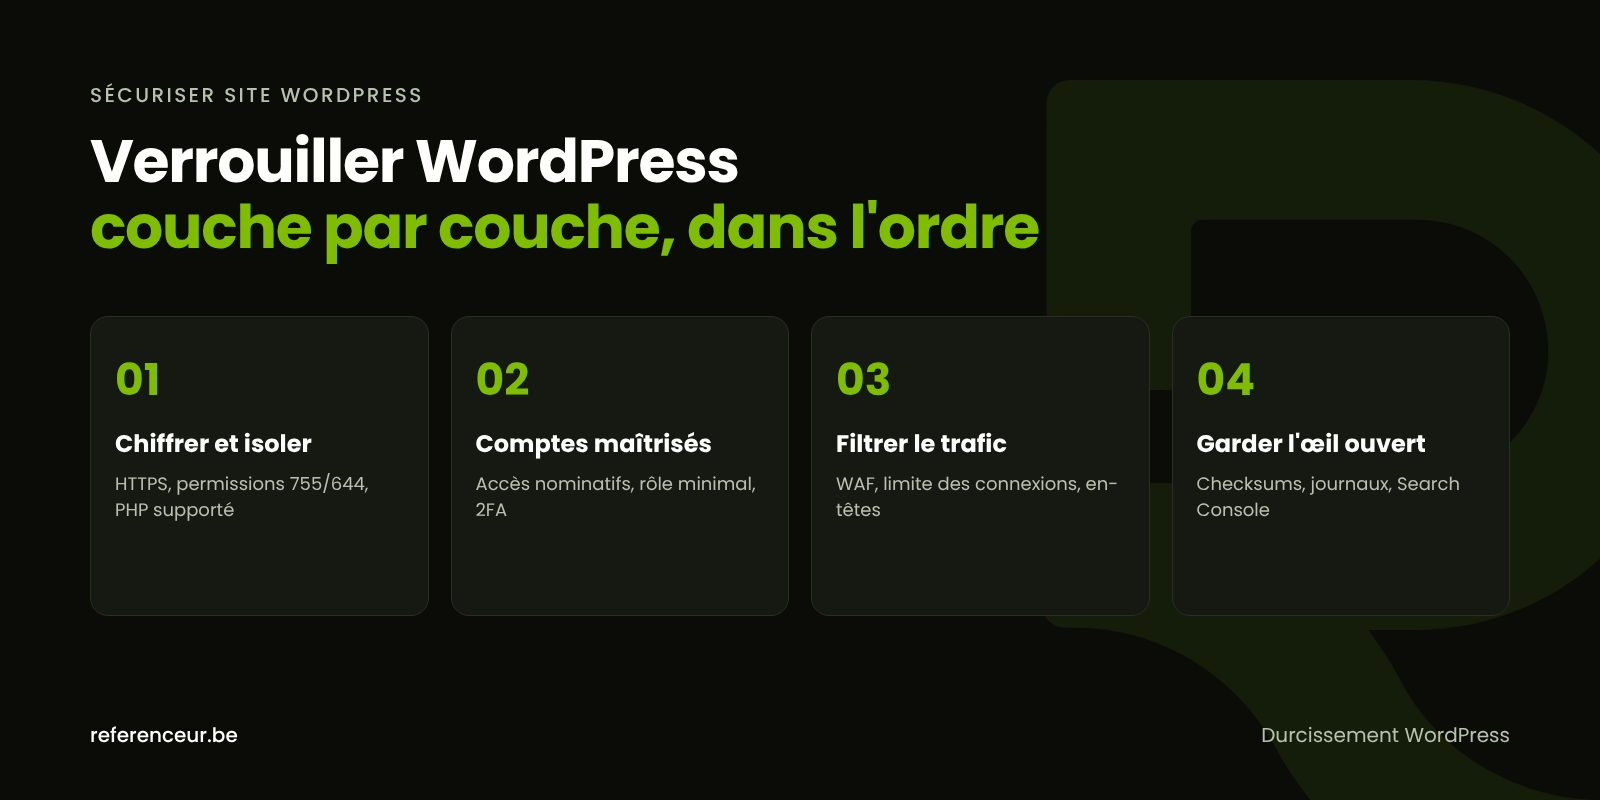
Sécuriser site WordPress : dix chantiers par ordre de priorité
Avancez dans cet ordre, du risque le plus fréquent au plus spécifique.
- HTTPS intégral : certificat valide, redirection 301 de HTTP vers HTTPS, adresses du site en https dans Réglages > Général. La constante
FORCE_SSL_ADMINimpose le chiffrement pour la connexion et l’administration. - Permissions des fichiers : 755 pour les dossiers et 644 pour les fichiers, comme le recommande la documentation WordPress, et
wp-config.phpen 440 ou 400 lorsque l’hébergement le permet. - Éditeur de code fermé avec
DISALLOW_FILE_EDIT: un administrateur dont le compte est volé ne peut plus modifier thèmes et extensions depuis le tableau de bord. - Clés et sels renouvelés après tout incident ou départ d’un prestataire : les cookies de session existants deviennent invalides et chacun doit se reconnecter.
- Double authentification (2FA) pour chaque administrateur et gestionnaire de boutique. Le cœur de WordPress ne la fournit pas : elle passe par une extension reconnue ou un fournisseur d’identité.
- Limitation des tentatives de connexion sur
wp-login.php, idéalement au niveau du serveur ou du pare-feu, etxmlrpc.phpdésactivé si aucune application ne s’en sert. - Pare-feu applicatif (WAF) placé devant le site ou intégré au serveur, pour filtrer les requêtes malveillantes avant qu’elles n’atteignent WordPress.
- En-têtes de sécurité HTTP : HSTS,
X-Content-Type-Options: nosniff,Referrer-Policy,Permissions-Policy, puis une politique CSP construite progressivement. - Grand ménage : thèmes et extensions inactifs supprimés et pas seulement désactivés, affichage des erreurs coupé en production, comptes d’anciens prestataires clôturés.
- Traçabilité : journaux d’accès et d’erreurs conservés, alerte à la création d’un administrateur, contrôle régulier de l’intégrité des fichiers.
Les chantiers 1, 3 et 9 se règlent en partie dans wp-config.php, au-dessus de la ligne « That’s all, stop editing! » :
define( 'DISALLOW_FILE_EDIT', true );
define( 'FORCE_SSL_ADMIN', true );
define( 'WP_DEBUG', false );
define( 'WP_DEBUG_DISPLAY', false );
La constante DISALLOW_FILE_MODS va plus loin en bloquant aussi l’installation et la mise à jour des extensions depuis l’administration. Réservez-la aux sites dont les mises à jour WordPress passent par WP-CLI ou par un déploiement automatisé.
Connexions, pare-feu et en-têtes : les réglages délicats
La fiche OWASP consacrée aux en-têtes HTTP sert de référence : nosniff, une politique de référent strict-origin-when-cross-origin et la directive CSP frame-ancestors pour empêcher l’affichage de vos pages dans un cadre externe. Elle déconseille de s’appuyer sur l’ancien en-tête X-XSS-Protection.
HSTS demande de la prudence : une fois l’en-tête reçu, le navigateur refuse le HTTP pendant toute la durée annoncée. Activez-le seulement quand le domaine entier fonctionne en HTTPS, sous-domaines compris si vous utilisez includeSubDomains.
Pour les connexions, la documentation WordPress sur les attaques par force brute conseille de bloquer au plus près du réseau, car une extension PHP consomme des ressources à chaque tentative.
Ce que votre hébergeur doit pouvoir vous garantir
Une partie du durcissement échappe à WordPress. Premier point, la version de PHP : selon php.net, les branches 8.4 et 8.5 bénéficient du support actif, la 8.3 ne reçoit plus que des correctifs de sécurité et la 8.2 atteint sa fin de vie le 31 décembre 2026. Notre article sur la version PHP et la sécurité WordPress détaille une migration sans casse.
Deuxième point, l’isolation par site : un utilisateur système, une base et des identifiants distincts pour chaque site. Cinq sites dans le même compte FTP, ce sont cinq portes d’entrée vers les autres.
Troisième point, les accès et les copies : SFTP plutôt que FTP, utilisateur de base aux droits restreints, sauvegardes stockées hors du serveur et accès à vos journaux. Un hébergement en Belgique ou ailleurs dans l’Union européenne évite les questions de transfert hors UE, mais ne dispense pas de poser ces questions par écrit.
Tableau de répartition : qui s’occupe de quoi
| Chantier | À votre portée | À exiger de l’hébergeur ou du prestataire |
|---|---|---|
| Chiffrement et HSTS | Contrôler les adresses https dans Réglages > Général | Certificat renouvelé, redirection 301, HSTS activé avec prudence |
| wp-config.php et fichiers | Ajouter DISALLOW_FILE_EDIT, renouveler les clés | Permissions 755/644, wp-config.php en 440 ou 400 |
| Utilisateurs | Supprimer les comptes dormants, activer la 2FA | Fermer les accès SFTP et base des anciens intervenants |
| Connexion et pare-feu | Mots de passe longs stockés dans un gestionnaire | Limitation sur wp-login.php, WAF, xmlrpc.php fermé |
| Serveur et PHP | Lire la version dans Outils > Santé du site | Branche PHP supportée, isolation de chaque site |
| Traces et copies | Tester une restauration sur une copie | Journaux conservés, sauvegardes hors du serveur |
Gardez ce tableau sous la main lors du prochain échange avec votre hébergeur : chaque ligne cochée est un pas concret pour sécuriser site WordPress sans dépendre d’un seul intervenant.
Repérer une intrusion avant vos clients
Un site durci reste exposé : l’enjeu est de savoir vite quand quelque chose change. Si votre hébergement donne accès à WP-CLI, ces commandes officielles comparent les fichiers aux versions publiées et listent les administrateurs :
wp core verify-checksums
wp plugin verify-checksums --all
wp user list --role=administrator
Un fichier du cœur modifié, un administrateur inconnu ou un fichier PHP dans wp-content/uploads doivent déclencher une vérification immédiate. Ajoutez la Google Search Console pour ses alertes, et utilisez l’analyse gratuite de sécurité de cette page comme premier contrôle externe.
Les erreurs qui annulent le travail
La plus coûteuse : installer un thème ou une extension « nulled », c’est-à-dire piratée pour contourner la licence. Le code modifié contient souvent la porte dérobée que vous cherchez justement à fermer.
Autres pièges : restaurer une sauvegarde déjà infectée, ou envoyer les mots de passe par e-mail sans jamais les changer. Le durcissement n’a de sens qu’avec une maintenance régulière : mises à jour, revue des comptes, test de restauration et lecture des journaux.
Un accompagnement entièrement en visioconférence
Référenceur n’a pas besoin de se déplacer pour durcir votre site, et c’est un atout : un atelier de cadrage en visio dresse l’inventaire des extensions, des comptes et de l’hébergement, puis chaque réglage est appliqué en partage d’écran, sous vos yeux.
Vous gardez la main : nous utilisons un compte nominatif temporaire, puis une formation enregistrée et un point mensuel prennent le relais.
Le même format convient à un commerce liégeois, à une fiduciaire du Brabant wallon ou à une ASBL bruxelloise. Si votre site est déjà touché, notre page site WordPress piraté décrit l’intervention d’urgence, le guide complet de la sécurité WordPress regroupe toute la série, et notre agence web en Belgique prend en charge les nouveaux projets.
Sécuriser site WordPress : réponses aux questions courantes
Mon hébergeur belge s’occupe-t-il déjà de la sécurité ?
En partie seulement : l’hébergeur protège l’infrastructure, mais vos extensions, vos comptes et vos mots de passe restent sous votre responsabilité. Demandez-lui par écrit ce que couvre son offre : isolation, sauvegardes, pare-feu, journaux. Le reste du durcissement WordPress s’organise avec votre prestataire, en suivant le tableau ci-dessus.
Un site en trois langues est-il plus difficile à protéger ?
Pas fondamentalement, mais il compte souvent plus d’extensions (traduction, formulaires par langue) et plus d’utilisateurs. Chaque extension supplémentaire doit être maintenue et chaque traducteur doit disposer d’un compte nominatif au rôle limité. Vérifiez aussi que tous les domaines ou sous-domaines linguistiques fonctionnent en HTTPS avant d’activer HSTS.
DISALLOW_FILE_EDIT suffit-il à bloquer un pirate ?
Non, cette constante ferme une seule porte : la modification du code depuis le tableau de bord. Une extension vulnérable permet encore de déposer un fichier malveillant. Pour sécuriser site WordPress durablement, elle s’ajoute aux mises à jour, à la double authentification, au pare-feu applicatif et au contrôle d’intégrité, sans jamais les remplacer.
Le RGPD impose-t-il de durcir mon site ?
Le RGPD n’énumère pas de réglages WordPress, mais son article 32 demande des mesures techniques et organisationnelles adaptées au risque. Un site avec formulaires, inscriptions ou comptes clients est concerné. Ce guide n’est pas un avis juridique ; en cas d’incident, notre page sur la fuite de données et le RGPD explique la notification à l’Autorité de protection des données.
Faut-il renommer la page de connexion wp-admin ?
Changer l’adresse de connexion réduit le bruit des robots, sans constituer une protection réelle. La documentation WordPress privilégie la limitation des tentatives côté serveur, des mots de passe longs et la double authentification. Si vous modifiez tout de même l’adresse, enregistrez-la dans votre gestionnaire de mots de passe pour ne pas bloquer vos propres équipes.
Une boutique WooCommerce exige-t-elle des mesures supplémentaires ?
Oui, parce qu’elle conserve adresses, commandes et comptes clients. Activez la 2FA pour chaque gestionnaire, réservez le rôle « Gestionnaire de boutique » aux personnes qui en ont réellement besoin, conservez les journaux et tenez à jour les extensions de paiement. Le durcissement WordPress d’une boutique se revoit après chaque ajout de module.
À quel rythme faut-il revoir la configuration ?
Une revue mensuelle convient à la plupart des PME et des indépendants : mises à jour, comptes, journaux et test de restauration. Refaites le point après tout changement d’hébergeur ou de prestataire. Quand un site est trop ancien pour être assaini, une reconstruction sur une base saine est parfois plus sûre qu’un énième correctif.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité gratuite de votre site WordPress :
Vous doutez de la configuration de votre WordPress ? Réservez un appel visio de 20 minutes : en partage d’écran, nous examinons votre installation et classons avec vous les réglages de durcissement à traiter en premier.