 0498 70 98 60
Fuite de données site web RGPD : réagir après un WordPress piraté
Un pirate a pénétré votre site WordPress et des formulaires, des comptes clients ou des commandes ont peut-être été consultés : vous êtes face à une possible fuite de données site web RGPD, où la réponse technique et les obligations légales avancent ensemble. Voici l’ordre à suivre.
L’agence Référenceur prend en charge le volet technique de l’incident pour les entreprises et ASBL belges, du gel des preuves au nettoyage du site, en visioconférence, pendant que vous ou votre juriste traitez la conformité.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse gratuite avec notre outil ci-dessous.
Important : cette page résume des textes et publications officiels (RGPD, Autorité de protection des données, Centre pour la Cybersécurité Belgique). Elle ne constitue pas un conseil juridique.
Piratage ou fuite de données : faire la différence
Le RGPD qualifie de violation de données à caractère personnel une violation de la sécurité entraînant, de manière accidentelle ou illicite, la destruction, la perte, l’altération, la divulgation non autorisée de données ou l’accès non autorisé à celles-ci (article 4, point 12). Un piratage n’en est pas automatiquement une, mais il impose de vérifier.
Dans WordPress, les données personnelles se logent à plusieurs endroits : la table des utilisateurs (identifiants, e-mails, mots de passe hachés), les comptes et commandes WooCommerce, les messages de formulaires stockés en base, les inscriptions à la newsletter et les pièces jointes de wp-content/uploads.
Un script de spam ne lit pas forcément ces tables ; une porte dérobée avec accès à la base ou un rançongiciel changent l’évaluation.
Fuite de données site web RGPD : les premières heures
Le délai de 72 heures se compte à partir du moment où vous avez connaissance de la violation. Les premières décisions doivent donc préserver les preuves tout en coupant l’accès de l’attaquant :
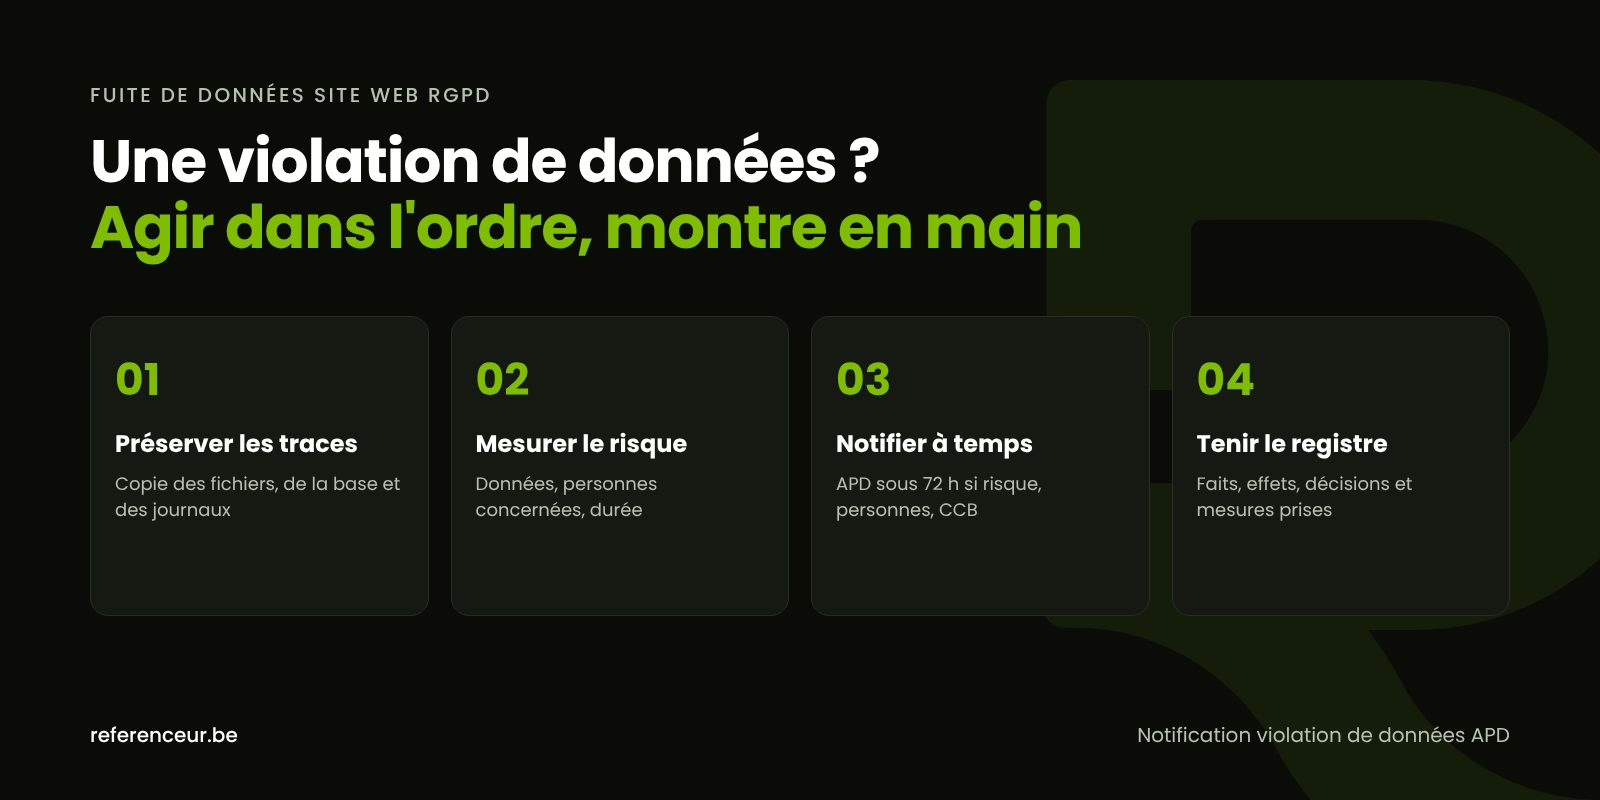
- Gardez les traces : ne supprimez rien et ne restaurez pas encore, car une restauration efface ce qui permet de savoir ce qui a fuité.
- Copiez l’ensemble des fichiers, de la base et des journaux, puis stockez cette copie hors du serveur compromis.
- Sollicitez l’hébergeur pour obtenir les journaux d’accès et d’erreurs de la période, avant leur effacement automatique.
- Fermez les accès : nouveaux mots de passe pour les administrateurs, l’hébergement, la base et le SFTP, puis renouvellement des clés de
wp-config.php. - Mesurez l’étendue : quelles tables, quels fichiers, combien de personnes, depuis quand.
- Évaluez le risque pour les personnes et décidez des notifications.
- Nettoyez et sécurisez le site, une fois les preuves en lieu sûr.
Avec WP-CLI, ces commandes repèrent administrateurs ajoutés et fichiers du cœur modifiés, sans rien effacer :
wp user list --role=administrator
wp core verify-checksums
Notre guide site WordPress piraté : que faire couvre la gestion de crise technique ; la suite de cette page se concentre sur les données personnelles.
Quand le RGPD impose-t-il de notifier l’APD ?
L’article 33 du RGPD prévoit que le responsable du traitement notifie la violation à l’autorité de contrôle dans les meilleurs délais et, si possible, 72 heures au plus tard après en avoir pris connaissance, sauf si elle n’est pas susceptible d’engendrer un risque pour les droits et libertés des personnes. En Belgique, cette autorité est l’Autorité de protection des données (APD).
Au-delà de 72 heures, la notification indique les motifs du retard ; les informations manquantes peuvent être transmises de manière échelonnée.
La notification décrit au minimum la nature de la violation, les catégories et le nombre approximatif de personnes et d’enregistrements concernés, un point de contact, les conséquences probables et les mesures prises ou envisagées. Texte complet sur EUR-Lex.
Votre agence web ou votre hébergeur, s’il traite les données pour votre compte, agit comme sous-traitant : il doit vous avertir dans les meilleurs délais après avoir pris connaissance d’une violation.
Notification violation de données APD : la procédure en ligne
Le manuel d’utilisation publié par l’APD décrit un formulaire en deux parties. La partie 1 peut être introduite rapidement avec le numéro d’entreprise (BCE), justement pour tenir le délai de 72 heures ; la partie 2, indispensable pour que la notification soit complète, se remplit depuis le compte de l’organisation sur le portail de l’APD.
Selon ce manuel, vous disposez de 21 jours calendrier après la partie 1 pour compléter la partie 2. La plupart des entreprises inscrites à la BCE s’authentifient via le service d’authentification fédéral : vérifiez dès maintenant qui dispose de ce rôle chez vous.
Consultez le site de l’Autorité de protection des données pour la version à jour du formulaire. Une notification violation de données APD introduite tôt puis complétée vaut mieux qu’un dossier parfait mais hors délai.
Qui prévenir, et par quel canal
| Destinataire | Situation | Canal et délai |
|---|---|---|
| APD | Violation susceptible d’engendrer un risque pour les personnes | Formulaire en ligne, si possible sous 72 heures ; partie 2 dans les 21 jours |
| Personnes concernées | Risque élevé pour leurs droits et libertés (article 34) | Message individuel clair ; communication publique si l’effort serait disproportionné |
| CCB (CSIRT national) | Obligatoire pour un incident significatif chez une entité NIS2 ; possible pour les autres organisations | incident@ccb.belgium.be ; alerte précoce sous 24 heures pour les entités NIS2 |
| Police locale | Intrusion, extorsion ou rançongiciel | Dépôt de plainte, avec les preuves rassemblées |
| Votre client responsable du traitement | Si vous êtes sous-traitant (agence, hébergeur) | Information dans les meilleurs délais, selon le contrat |
Dans chaque cas de fuite de données site web RGPD, consignez la date, l’heure et le contenu de chaque échange.
Informer les clients ou les membres touchés
L’article 34 du RGPD impose de communiquer la violation aux personnes concernées dans les meilleurs délais lorsqu’elle est susceptible d’engendrer un risque élevé pour leurs droits et libertés. Cette évaluation est distincte de celle qui vaut pour l’APD.
Le message emploie des termes clairs et simples : nature de la violation, point de contact, conséquences probables et mesures prises. Il n’est pas requis si les données étaient rendues incompréhensibles, par exemple par chiffrement, si des mesures ultérieures écartent le risque élevé, ou si l’effort serait disproportionné, auquel cas une communication publique le remplace.
Écrivez dans la langue de vos destinataires : français, néerlandais ou allemand selon votre clientèle. Conseillez de changer de mot de passe et de se méfier des e-mails qui reprennent une commande, car une fuite alimente souvent un hameçonnage ciblé.
Le CCB, Safeonweb et la directive NIS2
Le Centre pour la Cybersécurité Belgique (CCB) est l’autorité nationale de cybersécurité et assure le rôle de CSIRT national. Les organisations confrontées à un incident peuvent écrire à incident@ccb.belgium.be ; les messages suspects se transfèrent à suspicious@safeonweb.be, l’adresse de son initiative Safeonweb.
La loi belge qui transpose NIS2, en vigueur depuis le 18 octobre 2024, ne vise qu’un nombre limité d’entités énumérées dans ses annexes. Celles-ci signalent tout incident significatif au CCB, avec une alerte précoce dans les 24 heures puis une notification dans les 72 heures ; la plupart des PME, indépendants et ASBL n’y sont pas soumis.
Ces démarches ne remplacent ni la notification à l’APD ni une plainte auprès de la police locale, seule voie vers une enquête judiciaire.
Documenter l’incident dans votre registre
L’article 33, paragraphe 5, du RGPD impose de documenter toute violation, y compris celles que vous ne notifiez pas : faits, effets et mesures prises.
Ouvrez un dossier dès la première heure : chronologie, personnes touchées, évaluation du risque et raisons de chaque décision, y compris celle de ne pas notifier, avec journaux et échanges en annexe.
Après la crise : nettoyer, durcir, sauvegarder
Le nettoyage doit éliminer chaque porte dérobée, pas seulement les symptômes visibles ; notre méthode pour nettoyer un malware WordPress détaille les étapes.
Le durcissement de la sécurité WordPress ajoute double authentification, comptes nominatifs et pare-feu applicatif. Des sauvegardes WordPress externalisées et testées évitent ensuite de restaurer une copie déjà infectée.
Profitez-en pour appliquer la minimisation des données : les messages de formulaires n’ont pas toujours besoin de rester en base. L’analyse gratuite de sécurité disponible sur cette page offre un premier regard externe sur le site.
Une gestion de crise menée en visioconférence
Un incident de données se traite très bien à distance : un appel de diagnostic en visio cadre la situation, puis vous suivez chaque vérification en partage d’écran.
Nous rédigeons une synthèse technique réutilisable pour votre notification et votre juriste, puis une formation enregistrée et un suivi mensuel prennent le relais. Un accès temporaire nominatif suffit, jamais vos mots de passe personnels.
Ce dispositif convient autant à une PME de la Région bruxelloise qu’à un indépendant wallon. Le détail de l’intervention figure sur notre page site WordPress piraté, et notre guide sécurité WordPress rassemble toute la série.
Fuite de données site web RGPD : vos questions
Un simple formulaire de contact me rend-il concerné ?
Oui, si les messages sont enregistrés en base ou transitent par une messagerie compromise : noms, adresses e-mail et contenus sont des données personnelles. Le risque est souvent moindre, mais toute fuite de données site web RGPD doit être évaluée et consignée.
Que faire si les 72 heures sont déjà dépassées ?
Notifiez quand même, sans attendre davantage. L’article 33 du RGPD prévoit qu’une notification tardive soit accompagnée des motifs du retard : expliquez simplement quand et comment vous avez découvert la violation. Une notification violation de données APD tardive mais motivée reste préférable à une absence de notification.
Mon agence web doit-elle notifier à ma place ?
En principe non : la notification incombe au responsable du traitement, généralement l’entreprise ou l’ASBL propriétaire du site. L’agence ou l’hébergeur, en tant que sous-traitant, doit vous alerter dans les meilleurs délais et peut fournir les éléments techniques. La décision et l’envoi restent de votre ressort.
Les mots de passe WordPress volés sont-ils lisibles ?
WordPress ne stocke pas les mots de passe en clair mais sous forme hachée. Un attaquant peut toutefois tenter de les casser, surtout s’ils sont courts ou réutilisés ailleurs. Par précaution, imposez un changement de mot de passe aux comptes concernés et intégrez ce point à votre évaluation du risque élevé.
Ma boutique WooCommerce conserve-t-elle les cartes bancaires ?
En général non : les données de carte sont traitées par le prestataire de paiement, pas par WordPress, mais vérifiez-le dans votre configuration. La boutique garde en revanche adresses, téléphones et historiques de commandes. Une boutique piratée justifie donc une analyse approfondie des tables de commandes et des comptes clients.
Faut-il mettre le site hors ligne pendant l’analyse ?
Tout dépend de l’attaque. Si le site diffuse du code malveillant ou expose encore des données, une page de maintenance limite les dégâts, à condition d’avoir d’abord conservé une copie complète. Un message neutre sur la page de maintenance suffit à rassurer vos clients pendant les vérifications.
Une PME non soumise à NIS2 peut-elle prévenir le CCB ?
Oui : le CCB destine son adresse incident@ccb.belgium.be aux organisations qui subissent un incident cyber, sans la réserver aux entités NIS2, même s’il ne garantit pas de réponse systématique. Ce signalement n’est pas une notification violation de données APD : les deux démarches poursuivent des objectifs différents et l’une ne remplace pas l’autre.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité gratuite de votre site WordPress :
Des données ont peut-être fuité de votre site ? Réservez un appel visio de 20 minutes : nous analysons avec vous la situation technique et listons les éléments utiles à votre dossier de violation.