 0498 70 98 60
Site WordPress piraté que faire : la marche à suivre en 8 temps
Votre page d’accueil renvoie vers un faux concours, Google affiche un avertissement rouge ou votre hébergeur a coupé le compte pendant la nuit. Site WordPress piraté que faire en premier lieu ? Ce plan vous accompagne pas à pas durant les premières heures, pour limiter les dégâts sans effacer ce qui permettra de comprendre l’attaque.
L’agence Référenceur épaule à distance les entreprises, commerces et ASBL de Belgique dont le site a été compromis : diagnostic partagé, puis aide pour réparer un site WordPress piraté et refermer la brèche utilisée par l’attaquant.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse gratuite avec notre outil ci-dessous.
Cette page prolonge notre guide complet de la sécurité WordPress. Une analyse gratuite de sécurité est proposée sur cette page pour un premier repérage ; pour nous confier directement l’intervention, rendez-vous sur la page site WordPress piraté : notre intervention.
Les réflexes qui aggravent la situation
Avant de répondre à la question « site WordPress piraté que faire », voyons ce qu’il faut éviter. Sous le coup de la surprise, beaucoup de gérants suppriment tout ou restaurent la dernière sauvegarde disponible. Ils détruisent alors les traces de l’intrusion, et cette sauvegarde contient peut-être déjà le code malveillant.
D’autres pièges reviennent souvent : réinstaller une extension « nulled » récupérée sur un site de téléchargement, effacer le seul fichier suspect visible en laissant la porte dérobée, ou réclamer un réexamen à Google trop tôt. D’après la documentation de Google, une demande prématurée prolonge la période pendant laquelle le site reste signalé.
Enfin, ne répondez pas à un éventuel message de l’attaquant et n’envoyez jamais vos mots de passe par e-mail à un prestataire. Créez-lui plutôt des accès nominatifs et temporaires, à supprimer une fois le travail terminé.
Site WordPress piraté que faire : la marche à suivre en 8 temps
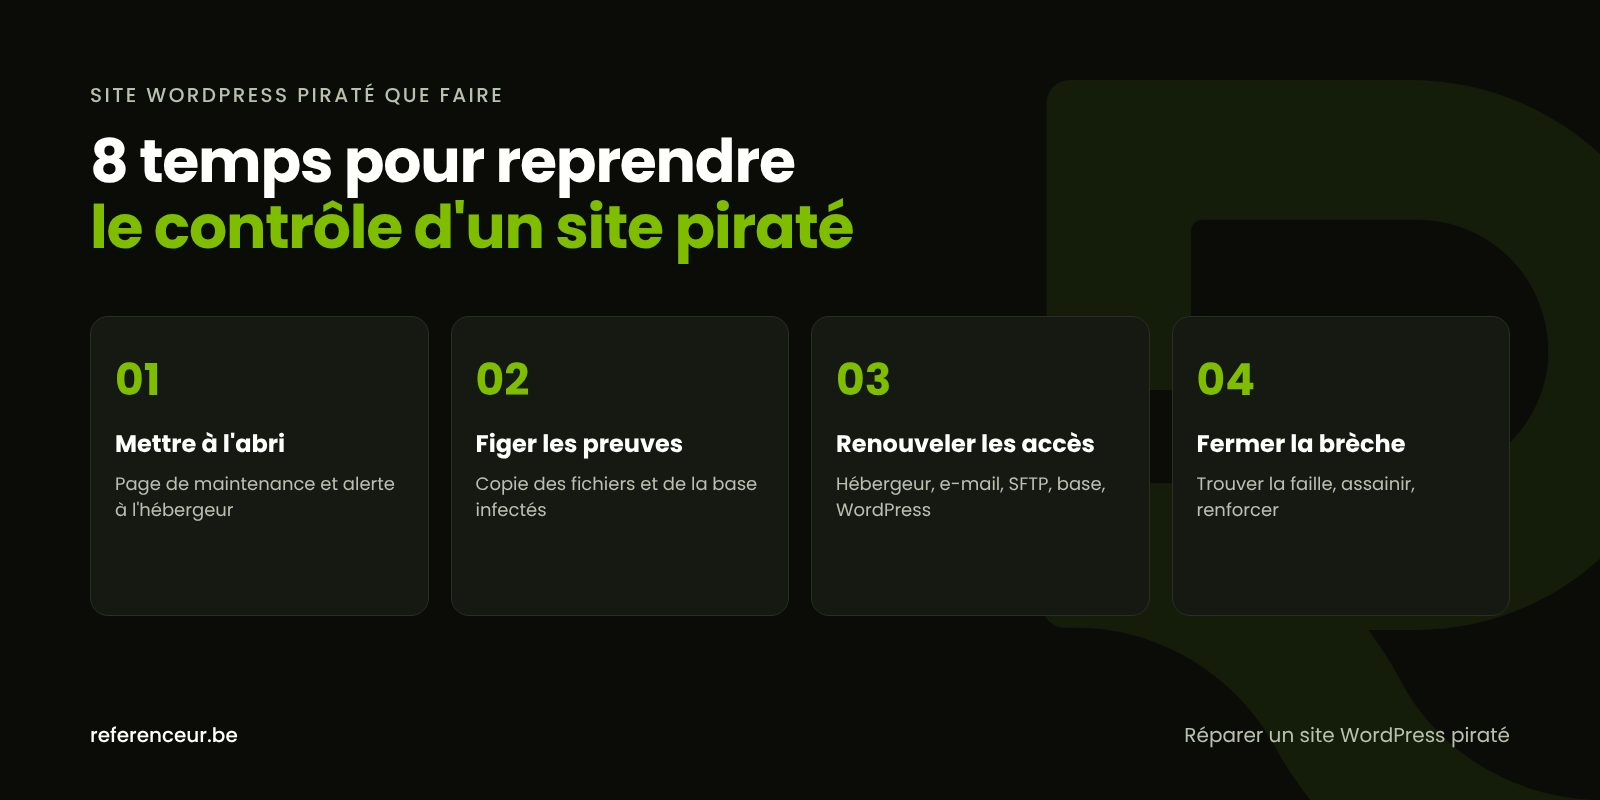
- Documentez avant d’agir. Relevez l’heure de la découverte, les pages concernées et réalisez des captures d’écran, aussi depuis un smartphone et depuis un résultat Google : certaines redirections ne visent que ces visiteurs.
- Mettez le site à l’abri. Une page de maintenance protège vos visiteurs ; si l’administration n’est plus fiable, demandez à l’hébergeur de bloquer temporairement l’accès public.
- Contactez votre hébergeur. Il peut consulter les journaux d’accès, vérifier si d’autres sites du même compte sont touchés et lister les sauvegardes qu’il conserve.
- Figez l’état infecté. Téléchargez les fichiers et exportez la base de données telles quelles, dans un dossier séparé et clairement nommé. Cette copie sert de preuve et de matière d’analyse ; elle ne doit jamais être restaurée.
- Renouvelez tous les accès, dans l’ordre indiqué par le tableau plus bas.
- Cherchez la porte d’entrée. Extension vulnérable, mot de passe volé, compte oublié : sans réponse, la réinfection est presque certaine.
- Nettoyez ou restaurez. Soit un assainissement complet, soit une sauvegarde antérieure à l’intrusion, suivie immédiatement des mises à jour.
- Renforcez et surveillez. Double authentification, extensions à jour, contrôle de la Search Console et nouvelle vérification des fichiers dans les jours qui suivent.
Tout ne se règle pas en une journée, mais les cinq premières actions sont urgentes : elles contiennent les dégâts pendant que vous cherchez la cause. C’est la réponse la plus prudente à la question « site WordPress piraté que faire ».
Reprendre la main sur chaque accès
Commencez par les accès qui permettent de réinitialiser tous les autres : l’espace client de l’hébergeur et la boîte e-mail qui reçoit les liens de récupération. Travaillez depuis un appareil dont vous êtes sûr.
| Accès | Pourquoi le traiter | Ce qu’il faut vérifier |
|---|---|---|
| Espace client de l’hébergeur | Il contrôle les fichiers, la base et les sauvegardes | Double authentification activée, adresses de contact inchangées |
| Messagerie de l’administrateur | Elle reçoit les liens de réinitialisation | Règles de transfert ajoutées à votre insu |
| SFTP et SSH | Un accès direct aux fichiers du site | Comptes FTP inconnus à supprimer |
| Base de données | Elle contient contenus, comptes et commandes | Nouveau mot de passe reporté dans DB_PASSWORD de wp-config.php |
| Comptes WordPress | Un administrateur caché suffit à revenir | Administrateurs inconnus notés puis retirés, tous les mots de passe changés |
| Clés de sécurité (salts) | Elles valident les sessions ouvertes | Nouvelles clés dans wp-config.php pour déconnecter tout le monde |
De nouvelles clés peuvent être générées avec le service officiel de WordPress.org. Choisissez des mots de passe longs et uniques, rangés dans un gestionnaire de mots de passe plutôt que dans un tableur partagé.
Trouver par où l’attaquant est entré
Sans la cause, vous ne soignez qu’un symptôme. Avec WP-CLI, l’outil officiel en ligne de commande de WordPress, quelques commandes lancées en SSH donnent une première photographie de l’installation :
wp core verify-checksums
wp plugin verify-checksums --all
wp user list --role=administrator
wp cron event list
find wp-content/uploads -name "*.php"
Les deux premières comparent le cœur et les extensions du répertoire officiel aux sommes de contrôle de WordPress.org. Les suivantes listent les administrateurs et les tâches planifiées, puis repèrent les fichiers PHP glissés dans le dossier des médias, où ils n’ont rien à faire.
Recoupez ensuite ces résultats avec les journaux d’accès du serveur et la date de mise à jour de chaque extension. Un administrateur inconnu demande une analyse à part, décrite dans notre guide compte admin WordPress piraté.
Réparer un site WordPress piraté : restaurer ou assainir ?
La restauration est rapide si vous possédez une sauvegarde antérieure à l’intrusion et si la faille est identifiée ; sinon, vous remettez en ligne un site qui tombera par le même chemin. Notre guide sauvegarde WordPress aide à choisir le bon point de restauration.
L’assainissement s’impose quand la date de l’intrusion reste inconnue ou que les sauvegardes manquent : réinstallation du cœur et des extensions depuis leurs sources officielles, inspection du thème, de la configuration et de la base, retrait de chaque élément injecté. La méthode figure dans l’article nettoyer un malware WordPress.
Si le site repose sur un thème abandonné et des extensions qui ne sont plus suivies, réparer un site WordPress piraté revient parfois à reporter le problème. Une refonte sur une base saine mérite alors réflexion.
Après la remise en ligne : Google, APD et CCB
Mettez à jour le cœur, les thèmes et les extensions, vérifiez que la version de PHP est encore supportée et supprimez tout ce qui ne sert pas. Appliquez ensuite les mesures de base de la documentation officielle Hardening WordPress, comme la désactivation de l’éditeur de fichiers.
Si Google a signalé le site, ouvrez le rapport « Problèmes de sécurité » de la Search Console, corrigez chaque URL citée, puis demandez un réexamen en décrivant précisément le travail effectué. Selon l’aide de Google, l’examen peut prendre de quelques jours à quelques semaines.
Si des données personnelles ont pu être consultées, le RGPD peut imposer une notification à l’Autorité de protection des données (APD), si possible dans les 72 heures : lisez notre guide fuite de données et RGPD. Vous pouvez aussi signaler l’incident au Centre pour la Cybersécurité Belgique (CCB) et porter plainte auprès de la police locale.
Un diagnostic en visioconférence, partout en Belgique
Un site compromis se répare sur le serveur, pas dans vos locaux. Nous intervenons donc exclusivement en visioconférence : un premier appel avec partage d’écran pour constater les symptômes, la mise en place d’accès temporaires, l’intervention, puis une restitution enregistrée.
Vous suivez chaque étape et gardez une trace écrite de ce qui a été fait, en français, que votre site soit unilingue ou décliné en néerlandais et en allemand. Nous accompagnons ainsi des structures wallonnes comme bruxelloises, où notre agence web pour la Région bruxelloise suit aussi des projets de création.
Site WordPress piraté que faire : vos questions
Faut-il supprimer le site pour arrêter l’attaque ?
Non : la suppression efface les preuves et complique l’analyse. Placez plutôt le site en mode maintenance ou demandez à l’hébergeur d’en bloquer l’accès public. Gardez une copie complète de l’état infecté, puis travaillez sur la cause, car un site supprimé sans comprendre l’intrusion sera souvent compromis de la même manière une fois remis en ligne.
Puis-je remettre la sauvegarde de la veille ?
Seulement si vous êtes certain qu’elle précède l’intrusion et que la faille est corrigée. De nombreuses attaques restent silencieuses pendant des semaines : la sauvegarde de la veille peut déjà contenir la porte dérobée. Comparez plusieurs sauvegardes, vérifiez les dates de modification des fichiers et faites toutes les mises à jour juste après la restauration.
Mon hébergeur a suspendu le compte : comment réagir ?
Demandez-lui la raison exacte, les fichiers signalés et les conditions de réactivation. Réclamez aussi les journaux d’accès et la liste des sauvegardes disponibles : ils aident à dater l’intrusion et à trouver la porte d’entrée. Évitez de recréer le site chez un autre hébergeur avant d’avoir identifié la cause.
Dois-je informer mes clients du piratage ?
Si des données personnelles ont été touchées et que la violation présente un risque élevé pour les personnes, le RGPD impose de les informer, par exemple pour qu’elles changent un mot de passe réutilisé ailleurs. La notification à l’APD obéit à ses propres règles. Pour votre situation précise, référez-vous aux informations de l’APD ou à un juriste.
Combien de temps faut-il pour réparer un site WordPress piraté ?
Tout dépend de l’étendue de l’infection, de l’existence de sauvegardes saines et de la complexité du site. Un site vitrine avec une bonne sauvegarde se traite plus aisément qu’une boutique infectée depuis des mois. Pour réparer un site WordPress piraté durablement, le temps consacré à trouver la cause compte autant que le nettoyage lui-même.
Le CCB peut-il intervenir sur mon site ?
Le Centre pour la Cybersécurité Belgique accepte les signalements de toute organisation, mais indique traiter en priorité les entités soumises à NIS2. Une réponse individuelle n’est pas garantie et le signalement ne remplace pas une intervention technique : la réparation reste à votre charge, avec votre hébergeur ou un prestataire.
Que demander à mon prestataire après l’intervention ?
Un rapport écrit qui précise la porte d’entrée identifiée, les fichiers et comptes supprimés, les mises à jour réalisées et les protections ajoutées. Demandez aussi qui surveille le site ensuite, et de quelle façon. Sans ce document, impossible de savoir si la cause a été traitée ou seulement le symptôme visible.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité gratuite de votre site WordPress :
Votre site WordPress vient d’être compromis ? Réservez un appel visio de diagnostic : nous examinons les symptômes avec vous, écran partagé, et fixons ensemble les premières actions à mener.