 0498 70 98 60
Guide sécurité WordPress : protéger son site WordPress
La plupart des sites WordPress compromis ne l’ont pas été par un pirate qui les visait : ils ont simplement été trouvés par un robot, à travers une faille connue et jamais corrigée. Ce guide sécurité WordPress s’adresse aux entreprises, indépendants et ASBL de Belgique qui veulent comprendre les risques, savoir réagir et, surtout, ne plus subir.
L’agence Référenceur aide les PME wallonnes, bruxelloises et de toute la Belgique à diagnostiquer, assainir puis verrouiller leur site WordPress, en français, et en visioconférence du premier échange au suivi.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse gratuite avec notre outil ci-dessous.
Chaque partie de ce guide sécurité WordPress renvoie vers un article plus détaillé. Une analyse gratuite de sécurité est également disponible sur cette page pour un premier aperçu ; si votre site est déjà touché, notre page réparation d’un site WordPress piraté présente notre méthode d’intervention.
D’où viennent les intrusions sur un site WordPress ?
Le cœur de WordPress bénéficie d’une équipe de sécurité dédiée et de correctifs publiés régulièrement. Les intrusions passent donc surtout par la périphérie : une extension abandonnée, un thème acheté il y a des années, un mot de passe recyclé ou un hébergement partagé mal cloisonné.
Les attaques sont automatisées et aveugles : un robot ne fait aucune différence entre le site d’une brasserie liégeoise, celui d’un cabinet d’avocats bruxellois et celui d’un groupe international. Notre article sur les extensions WordPress vulnérables montre comment repérer les composants à risque.
En Belgique, beaucoup de sites sont multilingues, en français et en néerlandais, parfois en allemand ou en anglais. Chaque extension de traduction, chaque version linguistique peu consultée devient un recoin où une injection peut passer inaperçue pendant des semaines.
Restent deux portes d’entrée classiques : les extensions « nulled », des versions premium piratées souvent livrées avec une porte dérobée, et les identifiants dérobés par hameçonnage. Un administrateur que personne ne connaît dans la liste des utilisateurs ? Lisez notre article sur le compte admin WordPress piraté.
Guide sécurité WordPress : quatre chantiers à mener de front
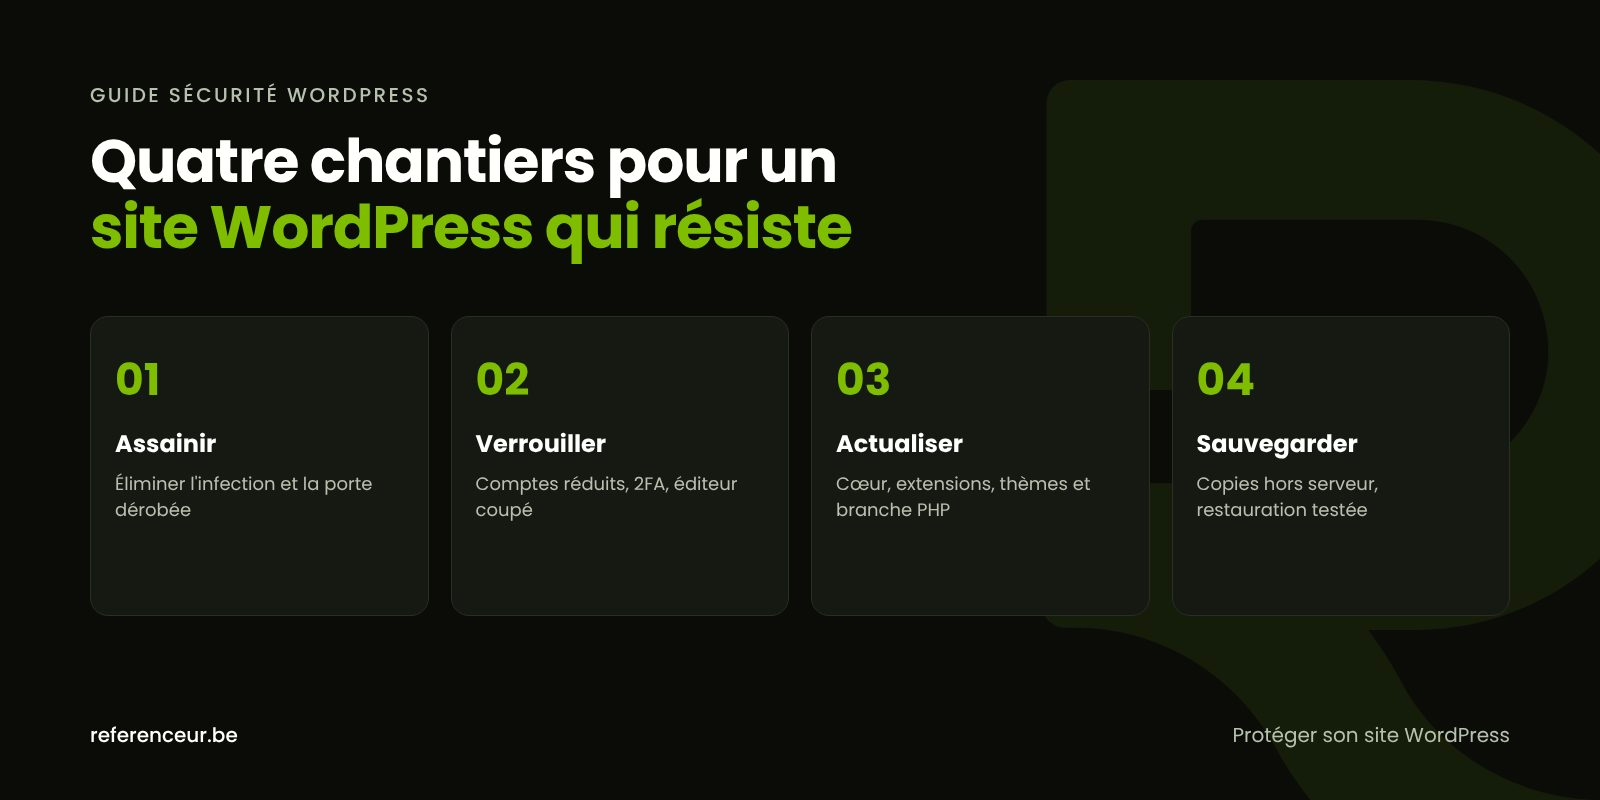
Aucune extension ne protège un site à elle seule. La sécurité repose sur quatre chantiers complémentaires, entretenus dans la durée. Le tableau ci-dessous distingue ce qui relève de vous et ce qu’il est plus prudent de confier à un professionnel.
| Chantier | À votre portée | Pour l’hébergeur ou le prestataire |
|---|---|---|
| Assainir | Noter les symptômes, conserver une copie du site touché, changer vos mots de passe | Examen des fichiers et de la base de données, retrait des portes dérobées, lecture des journaux |
| Verrouiller | Activer la double authentification, retirer les comptes devenus inutiles | Pare-feu applicatif, permissions des fichiers, isolation des sites sur le serveur |
| Actualiser | Lancer les mises à jour mineures, supprimer les extensions désactivées | Essai des mises à jour majeures sur une copie, migration vers une branche de PHP supportée |
| Sauvegarder | Savoir où se trouvent les copies et à quelle fréquence elles sont faites | Copies automatiques hors du serveur, restaurations d’essai planifiées |
| Surveiller | Lire les messages de la Search Console et de l’hébergeur | Contrôle d’intégrité, rapport régulier, procédure d’urgence documentée |
Assainir veut dire éliminer toute trace de l’intrusion, pas seulement ce qui se voit : une redirection effacée revient vite si la porte dérobée reste en place. La démarche complète est décrite dans notre guide pour nettoyer un malware WordPress.
Verrouiller consiste à réduire la surface d’attaque : moins de comptes, des droits limités, l’éditeur de fichiers coupé. Notre article sur le durcissement de la sécurité WordPress reprend les recommandations de la documentation officielle.
Actualiser concerne le cœur, les extensions, les thèmes et PHP. D’après le calendrier officiel de PHP, la branche 8.2 ne reçoit plus que des correctifs de sécurité, jusqu’au 31 décembre 2026 : voyez notre guide des mises à jour WordPress et l’article sur la bonne version de PHP.
Sauvegarder, enfin, reste la meilleure assurance, à condition que la copie soit récente, stockée ailleurs que sur le serveur et déjà testée. Rythme, durée de conservation et restauration sont détaillés dans le guide sauvegarde WordPress.
Reconnaître une attaque et réagir dans le bon ordre
Commencez par passer en revue les signes d’un site WordPress piraté, puis, si le doute se confirme, suivez une séquence précise :
- Notez ce que vous constatez : date, pages concernées, captures d’écran depuis un ordinateur et un smartphone.
- Protégez vos visiteurs avec une page de maintenance.
- Alertez votre hébergeur, qui détient les journaux d’accès.
- Copiez le site dans son état actuel, fichiers et base, avant d’y toucher.
- Renouvelez tous les accès : hébergement, messagerie, SFTP, base de données, WordPress.
- Trouvez la porte d’entrée, faute de quoi le site sera réinfecté.
- Nettoyez ou restaurez une sauvegarde antérieure à l’intrusion, puis mettez tout à jour.
- Surveillez le site et demandez un réexamen à Google s’il a été signalé.
Le détail de chaque étape figure dans notre plan site WordPress piraté : que faire.
Les attaques courantes, et l’article qui y répond
Le spam SEO génère des milliers de pages en japonais ou de fausses boutiques sous votre nom de domaine, souvent invisibles pour vous mais indexées par Google. Notre guide sur le spam SEO japonais dans WordPress explique comment s’en débarrasser.
Les redirections malveillantes envoient vos visiteurs vers des arnaques, parfois uniquement depuis un mobile ou un résultat de recherche. Leur traitement est décrit dans l’article redirection malveillante WordPress.
Lorsque Google détecte un logiciel malveillant ou une page d’hameçonnage, il peut afficher un avertissement dans ses résultats et dans le navigateur. La sortie de cette situation est expliquée dans site WordPress sur liste noire Google.
Un site compromis sert aussi parfois à expédier du spam par e-mail. Consultez alors quand WordPress envoie du spam.
Données personnelles et signalement : le cadre belge
Formulaires de contact, réservations d’un restaurant, comptes clients d’une boutique : un piratage peut exposer des données personnelles. Le RGPD prévoit alors de notifier la violation à l’Autorité de protection des données (APD) dans les meilleurs délais et, si possible, dans les 72 heures après en avoir pris connaissance, sauf si elle n’est pas susceptible d’engendrer un risque pour les droits et libertés des personnes.
En cas de risque élevé, les personnes concernées doivent aussi être informées, et toute violation doit être documentée en interne. Notre guide fuite de données sur un site WordPress et RGPD détaille ces étapes, sans remplacer l’avis d’un juriste.
Sur le plan technique, le Centre pour la Cybersécurité Belgique (CCB), autorité nationale en la matière, accepte les signalements d’incident de toute organisation, même s’il traite en priorité les entités soumises à NIS2. Son initiative Safeonweb publie des conseils pour le public et les entreprises ; une intrusion peut en outre faire l’objet d’une plainte auprès de la police locale.
Protéger son site WordPress mois après mois
Un site sécurisé ne le reste pas tout seul : de nouvelles failles d’extensions sont publiées chaque semaine. Pour protéger son site WordPress sans y passer ses journées, un calendrier simple suffit.
- Chaque semaine : installer les mises à jour de sécurité et vérifier que la sauvegarde automatique s’est bien déroulée.
- Chaque mois : relire la liste des utilisateurs, retirer les extensions inutiles, consulter le rapport « Problèmes de sécurité » de la Search Console.
- Chaque trimestre : restaurer une sauvegarde sur une copie, contrôler la version de PHP et l’intégrité des fichiers.
- Chaque année : renouveler les mots de passe sensibles et réévaluer l’hébergement.
Deux gestes tirés de la documentation officielle illustrent ce travail. Le premier coupe l’éditeur de fichiers de l’administration, une ligne à ajouter dans wp-config.php :
define( 'DISALLOW_FILE_EDIT', true );Le second, avec WP-CLI, confronte les fichiers installés aux sommes de contrôle de WordPress.org, pour le cœur puis pour les extensions :
wp core verify-checksums
wp plugin verify-checksums --all
Un suivi en visioconférence, de Bruxelles à Eupen
Un site piraté se soigne sur le serveur, pas dans vos bureaux. Notre accompagnement se déroule donc entièrement en visioconférence, ce qui vous permet de suivre chaque étape depuis votre poste, où que vous soyez en Belgique.
Concrètement : un appel de diagnostic avec partage d’écran, la création d’accès temporaires et nominatifs, l’intervention, puis une restitution enregistrée pour que votre équipe sache quoi surveiller. Un point mensuel peut ensuite encadrer la maintenance.
Pour un projet plus large, découvrez notre agence web en Belgique.
Guide sécurité WordPress : vos questions
WordPress est-il plus vulnérable que les autres CMS ?
Pas par nature. Sa popularité en fait une cible privilégiée et le nombre d’extensions disponibles multiplie les points d’entrée possibles. Un cœur à jour, des extensions peu nombreuses et bien maintenues et des accès maîtrisés offrent un niveau de protection solide.
Une extension de sécurité suffit-elle pour protéger son site WordPress ?
Non. Un pare-feu applicatif ou un scanner de fichiers apportent une couche utile, mais ils ne remplacent ni les mises à jour, ni les sauvegardes, ni la gestion des comptes. Pour protéger son site WordPress, quelques mesures appliquées avec rigueur valent mieux qu’un empilement d’outils qui alourdit le site et ajoute du code à maintenir.
Un site multilingue demande-t-il plus de vigilance ?
Oui, dans une certaine mesure. Les extensions de traduction ajoutent du code à tenir à jour, et une version linguistique peu consultée, en allemand par exemple, peut héberger du contenu injecté sans que personne ne le remarque. Vérifiez chaque langue dans la Search Console et faites des recherches ciblées sur chaque sous-répertoire linguistique.
Qui est responsable de la sécurité : l’hébergeur ou moi ?
Chacun à son niveau. L’hébergeur protège le serveur, le réseau et souvent ses propres sauvegardes d’infrastructure. L’installation WordPress, avec ses extensions, ses comptes et ses mises à jour, reste en général sous la responsabilité du propriétaire du site ou de son prestataire. Relisez votre contrat d’hébergement pour connaître le partage exact.
Mon entreprise est-elle concernée par NIS2 ?
La directive NIS2, transposée en droit belge, vise des entités désignées dans certains secteurs et au-delà de certaines tailles. La plupart des indépendants, commerces et petites ASBL n’en relèvent pas directement. Les obligations du RGPD, elles, s’appliquent dès que votre site traite des données personnelles. Pour votre cas, consultez les informations publiées par le CCB.
Mon site a été piraté plusieurs fois : faut-il le refaire ?
Pas systématiquement, mais des réinfections à répétition trahissent souvent une porte d’entrée jamais identifiée ou une base technique dépassée. Quand le thème n’est plus maintenu et que le site repose sur des extensions abandonnées, repartir sur une base saine peut être plus raisonnable qu’un nettoyage de plus.
Ce guide sécurité WordPress vaut-il pour une boutique WooCommerce ?
Oui, avec des enjeux plus élevés : une boutique traite des données de clients et parfois des paiements. Les quatre chantiers s’appliquent de la même façon, avec une attention particulière aux comptes clients, aux extensions de paiement et aux sauvegardes de la base de données, qui contient l’historique des commandes.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité gratuite de votre site WordPress :
Vous vous interrogez sur la sécurité de votre site WordPress ? Planifiez un appel visio de diagnostic : nous passons en revue avec vous les symptômes, les accès et les sauvegardes, puis nous établissons ensemble un plan d’action concret.