0498 70 98 60
Site WordPress piraté et données clients : notifier l’APD sous 72 h
Après un piratage, l’urgence technique occupe tout l’espace : remettre le site en ligne, supprimer le code, rassurer Google. Une autre horloge tourne pourtant en parallèle. Si des données personnelles sont touchées, le RGPD vous laisse 72 heures pour notifier l’Autorité de protection des données (APD).
Beaucoup de PME découvrent cette obligation trop tard. Elles pensent qu’un site vitrine ne contient rien de sensible. En réalité, formulaires, comptes clients, commandes et inscriptions à la newsletter sont autant de données personnelles.
Ce guide vous aide à qualifier l’incident, à respecter les délais et à documenter vos décisions. Il ne remplace pas l’avis de votre délégué à la protection des données ou de votre conseil juridique. Il vous donne les bons réflexes pour ne pas aggraver la situation.
Avant tout, vérifiez l’état de sécurité apparent de votre site. Notre outil ci-dessous en réalise une première analyse gratuite.
1. Quand un piratage devient une violation de données
1.1 La définition retenue par le RGPD
Selon l’article 4 du RGPD, appliqué par l’APD, il y a violation dès que des données personnelles perdent leur disponibilité, leur intégrité ou leur confidentialité. La cause peut être accidentelle ou malveillante. Une fuite n’est donc pas le seul cas visé.
Un site chiffré par un rançongiciel, sans sauvegarde exploitable, subit une perte de disponibilité. Une base clients modifiée par un attaquant subit une atteinte à l’intégrité. Une base copiée vers l’extérieur subit une atteinte à la confidentialité.
1.2 Les données que contient réellement un site WordPress
Faites l’inventaire avant de conclure que rien n’est exposé. Un site WordPress d’entreprise stocke souvent plus d’informations qu’on ne le pense :
- les messages des formulaires de contact, parfois conservés en base par l’extension ;
- les comptes clients, adresses et historiques de commandes d’une boutique WooCommerce ;
- les inscrits à la newsletter ou aux livres blancs ;
- les candidatures reçues via une page carrières, avec CV joints ;
- les comptes des utilisateurs du site et leurs adresses e-mail.
Les données de carte bancaire sont en principe traitées par le prestataire de paiement. Un script injecté sur la page de commande peut néanmoins les intercepter au moment de la saisie. Google Ads cite d’ailleurs ces « skimmers » parmi les exemples de sites compromis.
2. Les obligations du RGPD en cas de violation
2.1 Notifier l’APD dans les 72 heures
Si la violation présente un risque pour les droits et libertés des personnes, elle doit être notifiée à l’APD. Le délai court à partir du moment où vous en avez pris connaissance. Au-delà de 72 heures, la notification doit expliquer les raisons du retard.
La notification se fait exclusivement via le portail en ligne de l’APD : un envoi par e-mail n’est pas traité. Il faut un compte entreprise, rattaché au numéro BCE, dont la création peut nécessiter l’intervention du représentant légal. Créez-le à froid, avant tout incident. Le formulaire se remplit en deux parties : la première dans les 72 heures, la seconde dans les 21 jours calendrier qui suivent. Vous n’avez donc pas à attendre la fin de l’enquête technique pour agir.
2.2 Informer les personnes concernées
Si le risque est élevé, les personnes concernées doivent aussi être informées. Le message décrit la nature de la violation, ses conséquences probables et les mesures prises. Il peut inclure des recommandations, comme changer un mot de passe réutilisé ailleurs.
Cette information n’est pas exigée dans certains cas, par exemple si les données étaient chiffrées de façon à les rendre incompréhensibles. L’APD peut toutefois l’imposer si elle juge l’information insuffisante.
2.3 Tenir un registre interne
Toute violation doit être documentée en interne, même celle qui ne nécessite aucune notification. Le registre consigne les faits, les effets et les mesures correctrices. Il justifie aussi une décision de ne pas notifier, en cas de contrôle.
3. Situation, qualification et action à engager
Le tableau suivant aide à orienter la décision. Chaque cas reste à apprécier selon le volume et la nature des données concernées.
| Situation constatée | Qualification probable | Action à engager |
|---|---|---|
| Défiguration de la page d’accueil, aucune donnée stockée | Incident de sécurité sans données personnelles | Nettoyer, tracer l’incident dans le registre |
| Accès administrateur obtenu, base consultable | Violation possible de confidentialité | Analyser les journaux, notifier l’APD en cas de doute |
| Base clients exportée ou mise en vente | Violation de confidentialité, risque probable | Notifier l’APD et évaluer l’information des clients |
| Script espion sur la page de commande | Violation à risque élevé | Notifier l’APD, informer les clients, prévenir le prestataire de paiement |
| Site chiffré, sauvegarde récente restaurée | Perte temporaire de disponibilité | Documenter, apprécier le risque selon la durée d’indisponibilité |
| Candidatures et CV exposés | Violation de données souvent sensibles | Notifier l’APD et informer les candidats concernés |
4. La marche à suivre dans les 72 heures
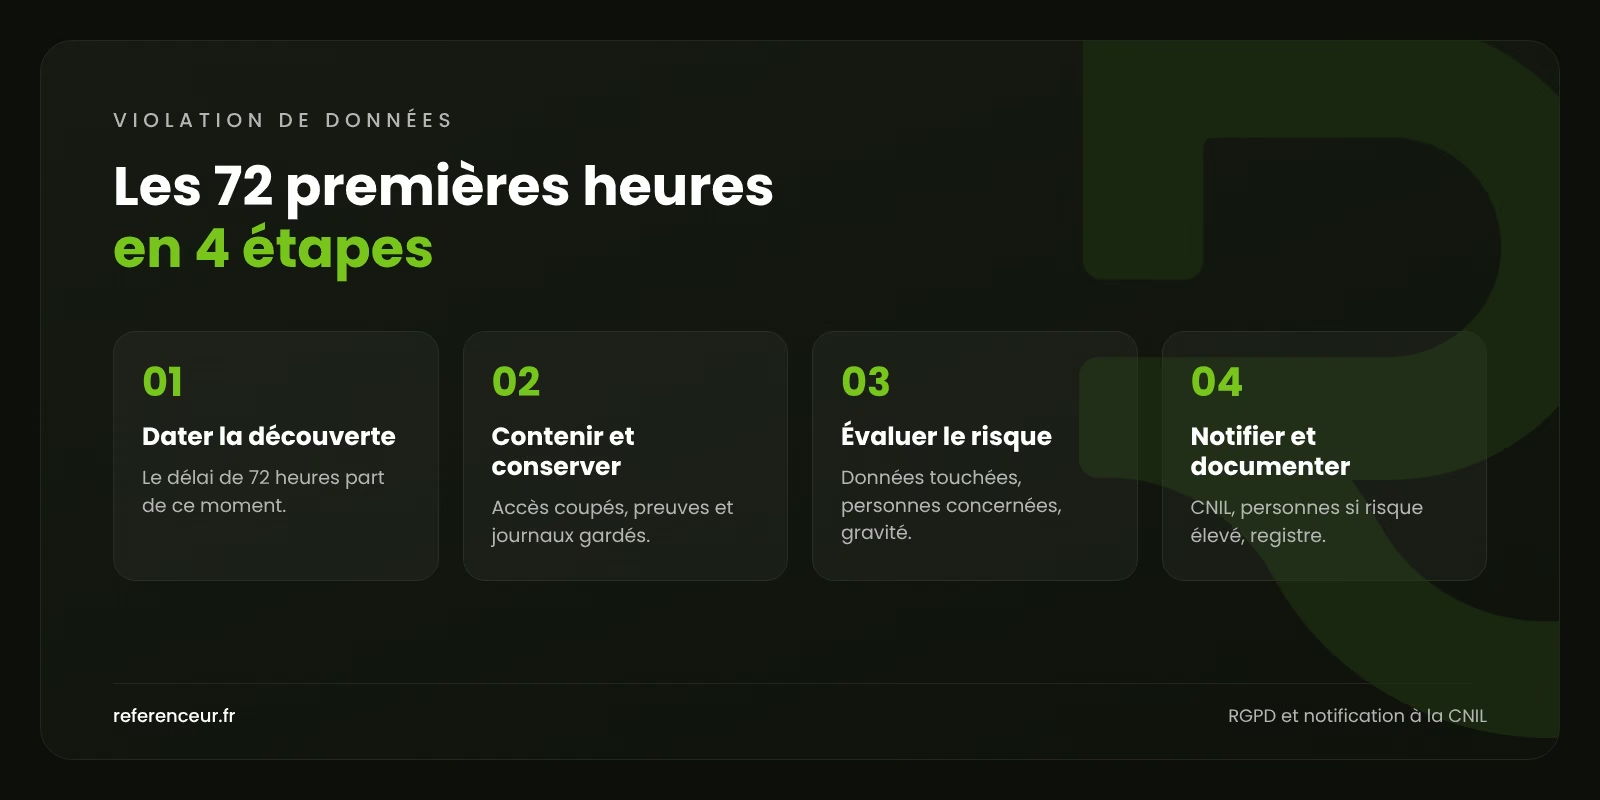
La gestion juridique et la gestion technique avancent en parallèle. Désignez dès le départ une personne chargée de coordonner les deux.
- Notez la date et l’heure de découverte : elles fixent le point de départ du délai.
- Contenez l’attaque : mise en maintenance, changement des accès, coupure des comptes suspects.
- Conservez les preuves : copie des fichiers infectés, journaux du serveur, captures d’écran.
- Identifiez les données concernées : tables de la base, formulaires, fichiers joints, nombre approximatif de personnes.
- Évaluez le risque pour les personnes : usurpation d’identité, hameçonnage ciblé, perte financière.
- Notifiez l’APD via son portail en ligne si un risque existe : partie 1 dans les 72 heures, partie 2 dans les 21 jours.
- Informez les personnes concernées si le risque est élevé, dans un langage clair.
- Inscrivez l’incident dans le registre, avec les justifications de chaque décision.
- Corrigez la faille et vérifiez que l’attaquant n’a plus d’accès.
En parallèle, vous pouvez déposer plainte auprès de la police locale. Le Centre pour la Cybersécurité Belgique (CCB) recueille aussi les signalements d’incidents, et sa plateforme Safeonweb@work propose des conseils pratiques aux entreprises.
5. Le rôle de votre agence, de votre hébergeur et le vôtre
Au sens du RGPD, votre entreprise est en général responsable du traitement des données du site. C’est à elle de décider de la notification. Votre agence web ou votre hébergeur interviennent le plus souvent comme sous-traitants.
L’article 33 du RGPD impose au sous-traitant de prévenir le responsable du traitement dans les meilleurs délais après avoir pris connaissance d’une violation. Le contrat peut prévoir qu’il prépare la notification pour votre compte. La décision finale vous appartient toutefois.
Vérifiez dès maintenant ce que prévoient vos contrats de maintenance et d’hébergement. Un incident n’est pas le bon moment pour découvrir qu’aucune clause ne le couvre.
6. Ce que vous risquez, au-delà de l’amende
L’article 83 du RGPD prévoit, pour un manquement aux obligations de notification, une amende pouvant atteindre 10 millions d’euros. Pour une entreprise, le plafond peut aussi être fixé à 2 % du chiffre d’affaires annuel mondial. Le montant le plus élevé s’applique. En Belgique, ces sanctions sont prononcées par la Chambre contentieuse de l’APD.
Le risque le plus concret reste commercial. Des clients informés par un tiers, ou victimes d’un hameçonnage qui reprend vos échanges, perdent confiance. Une communication rapide et honnête limite souvent les dégâts.
L’incident a aussi un coût indirect : site hors ligne, campagnes suspendues, positions dégradées. Pour la remise en état, appuyez-vous sur notre guide pour nettoyer un malware WordPress. Celui sur l’avertissement Google sur un site piraté complète la démarche.
7. Réduire l’exposition avant le prochain incident
La meilleure protection consiste à stocker moins de données sur le site. Transférez les demandes de contact vers votre CRM, puis supprimez-les de WordPress. Fixez une durée de conservation pour les candidatures et les comptes inactifs.
Protégez ensuite les accès : double authentification, comptes nominatifs, droits limités au strict nécessaire. Les autres mesures sont détaillées dans notre guide pour sécuriser votre site WordPress. Une refonte de site est parfois l’occasion de revoir ces choix.
Enfin, des sauvegardes chiffrées et testées transforment une perte de disponibilité en simple incident. Notre guide sur les sauvegardes WordPress explique comment les organiser.
8. Questions fréquentes sur la violation de données
9. Un accompagnement technique pendant la crise
Vous voulez vérifier rapidement si votre site présente encore des failles visibles ? Notre outil propose une analyse de sécurité gratuite :
Nous menons l’enquête technique qui alimente votre notification : données touchées, point d’entrée, mesures correctrices. Consultez notre service d’intervention sur site WordPress piraté, puis contactez-nous pour un diagnostic.